
Articoli
Chi ha aperto la porta del Pinguino?
Scoperto un bug nel login che mette a rischio la password di accesso


In questo articolo esploreremo un aspetto spesso sottovalutato della sicurezza informatica: la possibilità di superare completamente i controlli di autenticazione di un sistema Linux, se si dispone dell’accesso fisico al disco o a un’immagine dello stesso. Grazie a QEMU/KVM, vedremo come creare una macchina virtuale che ci permetterà di riprodurre l’ambiente di un sistema Debian, per poi dimostrare come aggirare la protezione della password di root e di un qualsiasi utente sfruttando un semplice attacco offline. Ma procediamo per gradi…
L’ATTACCO
Nonostante il suo carattere formativo, questo attacco mostra un rischio concreto: un malintenzionato che si imbatta in un computer smarrito o incustodito potrebbe facilmente estrarre il disco o copiarne l’immagine per manipolare i file di sistema e ottenere così l’accesso completo alla macchina. Questa tecnica non si limita a ottenere i privilegi di amministratore, può anche forzare l’account di un utente normale, aprendo di fatto le porte dell’intero dispositivo. In questo articolo illustreremo i passaggi fondamentali per condurre l’offensiva e, parallelamente, spiegheremo le principali contromisure di sicurezza – come la cifratura del disco – indispensabili per scongiurare intrusioni di questo tipo. Iniziamo!

Debian è una delle principali “distro madre” del mondo GNU/Linux: la sua linea temporale risale agli anni ’90 e da essa derivano numerose distribuzioni popolari come Ubuntu e Linux Mint.
L’AMBIENTE DI LAVORO
Per iniziare, è essenziale configurare una macchina virtuale per simulare un ambiente il più possibile vicino a uno scenario reale. Sebbene gli ambienti virtualizzati possano differire dai sistemi fisici, in questo caso le differenze non influiscono in modo significativo, monteremo infatti la memoria virtuale come se fosse un dispositivo di archiviazione esterno. In questo modo, la procedura risulta applicabile anche in caso di dischi rigidi estratti dal computer o di dischi fissi saldati alla scheda madre, accedendo tramite USB in modalità live. Dopo aver scaricato l’ultima versione di Debian dal sito ufficiale siamo pronti per configurare la macchina virtuale. Abbiamo scelto Debian perché, essendo la distribuzione “madre” di molte altre varianti, offre un’ampia compatibilità e una base stabile, mentre le differenze rispetto alle “derivate” sono perlopiù limitate ai file di configurazione. Una volta ottenuta l’immagine ISO, procediamo all’installazione di Virtual Machine Manager eseguendo i comandi seguenti:
sudo apt update
sudo apt install virt-manager
Completata l’installazione, avviamo il programma: è sufficiente fare clic sull’icona del monitor in alto a sinistra e seguire la procedura guidata per la creazione di una nuova macchina virtuale. Selezioniamo Supporto d’installazione locale (immagine ISO o CD-ROM), scegliamo la ISO scaricata precedentemente, assegniamo memoria e CPU (consigliato un minimo di 4096 MB di RAM e 4 CPU) e, per finire, configuriamo la quantità di spazio su disco, consigliando almeno 20 GB. Si prosegue con la normale configurazione della macchina virtuale fino all’ultimo passaggio, in cui occorre selezionare la voce Personalizza la configurazione prima di installare. Andando avanti, viene mostrato un pannello di configurazione che permette di modificare l’impostazione del Firmware da BIOS a UEFI, in alcuni casi necessaria per avviare correttamente la macchina. A questo punto, selezioniamo Apply e avviamo l’installazione attraverso il pulsante in alto a sinistra, completando la procedura come di consueto.

Virtual Machine Manager (spesso abbreviato in virt-manager) è un’interfaccia grafica che semplifica la creazione, la configurazione e la gestione di macchine virtuali su sistemi Linux. Sfrutta tecnologie di virtualizzazione come KVM, QEMU e Xen, fornendo strumenti intuitivi per avviare, arrestare e monitorare le istanze virtuali, oltre che per configurare risorse hardware e impostazioni di rete.
PREPARAZIONE DELL’ATTACCO
Terminata l’installazione, avviamo la macchina virtuale selezionandola e facendo clic sull’icona Play. Per verificarne il corretto funzionamento, eseguiamo il comando su e inseriamo la password impostata in precedenza: se l’accesso come utente root va a buon fine, si può procedere a spegnere la macchina. A questo punto, per simulare la situazione di un computer smarrito o lasciato incustodito, passiamo al montaggio dell’immagine del disco come se fosse una memoria esterna (per esempio una chiavetta USB o una memory card) e ne esploreremo il file system, in modo da apportare le modifiche necessarie a completare l’attacco. Uno dei vantaggi (o svantaggi, a seconda dei punti di vista) di un ambiente virtualizzato è la possibilità di accedere direttamente all’immagine del disco senza dover avviare il sistema operativo. Per farlo, ci si affida a guestmount, uno strumento incluso nella suite libguestfs-tools che permette di montare un file immagine (per esempio, in formato qcow2) su una directory del sistema host. In questo modo, si può intervenire in modo trasparente sui file di sistema, esattamente come se si stesse lavorando su un disco fisico collegato via USB. Per prima cosa, è necessario installare i tool necessari:
sudo apt update
sudo apt install libguestfs-tools
Questi pacchetti, disponibili in molte distribuzioni GNU/Linux (come Debian o Ubuntu), mettono a disposizione le utility di base per interagire con i dischi virtuali. Successivamente, identifichiamo la partizione principale. A tal scopo, apriamo le impostazioni della MV, ovvero cliccando sul pulsante in blu con la i e, alla voce Disco VirtIO 1, annotiamo il percorso del disco, per esempio /var/lib/libvirt/images/debian12.qcow2. Tornati sul terminale, eseguiamo il comando seguente:
sudo guestfish –ro -a /var/
lib/libvirt/images/debian12.
qcow2 run : list-filesystems
sostituendo il percorso appena trovato. In questo modo, verrà mostrata la struttura della partizione della macchina virtuale:
/dev/sda1: vfat
/dev/sda2: ext4
/dev/sda3: swap
Dopo aver identificato il percorso della partizione ext4, nell’esempio /dev/sda2, creiamo una cartella di montaggio (per esempio /tmp/mnt_vm) e usando il comando guestmount -a /var/lib/libvirt/images/debian12.qcow2 -m /dev/sda2 /tmp/mnt_vm, ricordandoci di sostituire opportunamente il percorso fino al file qcow2, la partizione di root e la cartella temporanea appena creata.

SHA-512 è un algoritmo di hashing che processa i dati e applica operazioni matematiche complesse e costanti predefinite per produrre un hash di 512 bit, rappresentato da 128 caratteri esadecimali.
Così facendo, il contenuto del filesystem si rende immediatamente visibile all’interno di /tmp/mnt_vm, permettendo una navigazione libera tra le directory classiche di un sistema Debian (tra cui etc, usr, var e così via). Una volta che la struttura di Debian sarà accessibile dalla cartella di montaggio, possiamo modificare liberamente i file altrimenti inaccessibili dall’esterno. Un esempio tipico è la sovrascrittura della password di root. In Debian, come in molte altre distribuzioni GNU/Linux, le password sono memorizzate in forma di hash nel file /etc/shadow. Navighiamo nella directory /tmp/mnt_vm/etc, dove troviamo appunto il file shadow, e generiamo un nuovo hash di password, tramite il comando mkpasswd -m sha-512. Infine, immettendo la password desiderata, otteniamo un hash compatibile con gli standard di Debian. A questo punto, apriamo shadow in un editor di testo, cerchiamo la riga con root e sostituiamo l’hash esistente, situato tra il primo e il secondo : con quello appena creato da mkpasswd, per esempio:
root:$6$IL_VOSTRO_NUOVO_
HASH:19000:0:99999:7:: :.
Salviamo il file e smontiamo l’immagine con guestunmount /tmp/mnt_vm. Quando riavviamo la macchina, Debian rileverà la modifica a shadow e la vecchia password di root verrà sostituita con quella inserita durante la procedura offline. In altre parole, bastano pochi passaggi per acquisire il controllo di un sistema Debian se abbiamo la possibilità di manipolarne il disco. Per la prova del nove, riavviamo la macchina virtuale e proviamo a ottenere i permessi di root con il comando su prima inserendo la vecchia password e poi quella nuova: constaterete subito che l’aggiornamento è andato a buon fine. Il punto focale di questa trattazione non è screditare Debian, bensì evidenziare due aspetti fondamentali. In primo luogo, un sistema GNU/Linux non può opporsi a un attacco in cui l’avversario ha
accesso fisico al disco; in secondo luogo, l’idea secondo cui “basta avere una password robusta per stare al sicuro” è in parte fuorviante, poiché agire a basso livello sui file di sistema permette di aggirare anche le protezioni più solide.

Nel file /etc/shadow i campi sono separati da due punti e contengono informazioni cruciali per la sicurezza degli account.
DIFENDERSI!
Quando si utilizza la cifratura a livello di disco, viene impedito di fatto l’accesso ai file se non si dispone della passphrase o della chiave di decifratura. Ciò significa che, anche se un aggressore si impadronisce dell’hardware, non
potrà montare il filesystem per modificarlo o esaminarne i contenuti. Nello scenario che abbiamo delineato, questo blocco renderebbe vani i tentativi di sostituire la password di root. La difesa risulterebbe così molto più solida perché l’avversario si ritroverebbe davanti a dati cifrati, il cui contenuto rimane impenetrabile senza le credenziali di sblocco. L’implementazione di un sistema di cifratura integrale è oggi piuttosto semplice: Debian, già durante il processo di installazione, offre la possibilità di cifrare il disco con LUKS. In alternativa, esistono soluzioni come VeraCrypt per la creazione di volumi cifrati separati, oppure sistemi che coinvolgono moduli hardware, come il TPM (Trusted Platform Module), in grado di conservare le chiavi di cifratura all’interno del dispositivo stesso. Scegliere di studiare e comprendere queste tecniche non significa promuoverne un uso illecito, ma piuttosto riconoscere la realtà di un mondo in cui la sicurezza va guadagnata giorno dopo giorno.
Trovi il codice su: https://short.tips/url/codici3841
Leggi anche: “L’invasione delle segnalazioni alle repo“

Articoli
Cosa sapere sulla falla di WhatsApp
Il percorso non sblocca tutto il dispositivo, ma vedere foto private senza autenticazione resta un problema di riservatezza.
Un telefono protetto da PIN o impronta dovrebbe tenere al riparo la galleria fotografica. Una segnalazione su WhatsApp per Android mostra invece che, su alcuni dispositivi, una persona con accesso fisico allo smartphone può arrivare a visualizzare le immagini senza sbloccarlo. Il percorso passa da una videochiamata in arrivo e dagli strumenti per modificare lo sfondo con Meta AI.
Come si apre la galleria
Chi ha in mano il telefono può rispondere alla chiamata dalla schermata di blocco. Durante la videochiamata, apre il menu degli effetti, passa agli sfondi e sceglie l’opzione per creare uno sfondo con Meta AI. Se seleziona la modifica di una foto esistente, su alcuni modelli compare il selettore delle immagini senza una nuova richiesta di PIN o verifica biometrica. È come se una porta normalmente chiusa restasse accessibile attraverso il corridoio riservato alle chiamate.
Un selettore delle immagini è la schermata che consente di scegliere una foto da usare in un’app. Il problema non è la funzione in sé, ma il momento in cui viene mostrata: il dispositivo è ancora bloccato. Nei test riportati da Notebookcheck, il comportamento è stato riprodotto su un Google Pixel 6 Pro e un Oppo K13; un Samsung Galaxy S25 Ultra, invece, ha richiesto lo sblocco prima di mostrare le foto. Non è quindi corretto affermare che tutti i telefoni Android siano vulnerabili.
Che cosa può fare chi lo sfrutta
L’accesso fisico è indispensabile: non basta conoscere il numero della vittima o avviare una chiamata da lontano. Serve avere lo smartphone in mano e una videochiamata attiva. Secondo le verifiche riportate da Heise, il percorso consente di guardare le immagini, ma non dà accesso completo al telefono né permette, tramite questa funzione, di inoltrarle o modificarle. Resta comunque un rischio concreto per la riservatezza: una foto visibile sullo schermo può essere ripresa con un secondo dispositivo.
Nei test citati dalle testate, il comportamento non è stato riscontrato su iPhone. Durante le chiamate a telefono bloccato, iOS usa l’interfaccia di sistema CallKit, che non lascia raggiungere allo stesso modo gli strumenti di WhatsApp per modificare lo sfondo. Anche qui è bene attenersi ai dispositivi effettivamente verificati, senza trasformare un test in una garanzia generale per ogni versione futura.
Come proteggere le foto
La prima precauzione è aggiornare WhatsApp appena viene proposta una nuova versione e mantenere aggiornato Android. Poiché la distribuzione della correzione può richiedere tempo, chi vuole ridurre subito l’esposizione può aprire le impostazioni del telefono, entrare nei permessi di WhatsApp per Foto e video e scegliere l’accesso limitato alle sole immagini necessarie, se disponibile. Così l’app non potrà consultare l’intera galleria. È prudente anche non lasciare il telefono bloccato incustodito in luoghi condivisi. La vicenda ricorda che una schermata di blocco sicura non dipende soltanto dal PIN: conta anche ciò che le app possono aprire mentre una chiamata è in corso.
Articoli
10 trucchi per un PC al top!
Analizzate servizi, filesystem e software installato, individuate inefficienze nascoste e migliorate prestazioni e ordine del sistema.
Un PC Linux che impiega troppo tempo ad avviarsi o sembra meno reattivo non ha necessariamente bisogno di essere sostituito. Prima di pensare a nuovo hardware, vale la pena scoprire che cosa sta rallentando il sistema: servizi caricati senza motivo, programmi che partono al login e spazio occupato da file dimenticati.
In questo articolo vedremo dieci controlli pratici per fare ordine. Partiremo dall’avvio, identificando i servizi che richiedono più tempo e quelli abilitati anche se non li usiamo. Poi passeremo al disco: grandi archivi, duplicati, vecchi file, snapshot e immagini Docker possono accumularsi senza farsi notare. Controlleremo anche gli inode, le risorse con cui il filesystem tiene traccia dei file: quando si esauriscono, salvare nuovi dati può diventare un problema persino se restano gigabyte liberi. Non si tratta di cancellare tutto o disattivare servizi a caso. L’obiettivo è individuare i possibili colli di bottiglia, capire a cosa servono e intervenire solo dove ha senso. Bastano alcuni comandi mirati e un po’ di attenzione per dare al PC una ripulita consapevole, senza rischiare di eliminare ciò che serve davvero.
- Analizzare i servizi che rallentano l’avvio
Se il sistema è lento ad avviarsi, è utile identificare quali unità systemd richiedono più tempo durante il boot. Il comando seguente elenca i servizi ordinati per tempo di inizializzazione, permettendo di individuare rapidamente componenti che rallentano l’avvio e che possono essere analizzati o eventualmente disabilitati se non necessari:
systemd-analyze blame
- Verificare i servizi abilitati all’avvio
Non tutti i servizi installati in un sistema sono realmente necessari. Alcuni vengono abilitati automaticamente dai pacchetti installati e restano attivi anche se non vengono mai usati. Questo comando mostra tutte le unità abilitate nel sistema, permettendo di individuare servizi superflui che possono essere disabilitati:
systemctl list-unit-files –state=enabled
- Controllare gli autostart della sessione
Oltre ai servizi di sistema, molte applicazioni desktop aggiungono voci di avvio automatico nella sessione utente, normalmente memorizzate nella directory ~/.config/autostart. Ispezionare in modo regolare questa cartella consente di individuare le applicazioni che non devono essere avviate automaticamente, riducendo il numero di programmi caricati al login.
- Individuare rapidamente i file molto grandi
Immagini di macchine virtuali, archivi compressi o backup temporanei possono rimanere nel sistema per lungo tempo senza che ve ne accorgiate. Con questo comando potete individuare rapidamente i file più grandi di 1 GB presenti nel filesystem:
sudo find / -type f -size +1G
- Cercare file inutilizzati da molto tempo
Per individuare documenti o archivi dimenticati potete cercare i file modificati molto tempo fa. Il comando seguente elenca i file nella home che non sono stati modificati da oltre un anno:
find ~ -type f -mtime +365
- Controllare il consumo degli inode
Un filesystem può risultare apparentemente pieno anche quando lo spazio disco non è esaurito se si terminano gli inode, ossia le strutture che utilizza per gestire i file. Il comando seguente mostra l’utilizzo degli inode per ogni filesystem montato:
df -i
Se la percentuale di utilizzo è molto alta, il sistema potrebbe contenere un numero elevato di file di piccole dimensioni.
- Individuare file duplicati
Directory di foto, download o backup possono accumulare copie identiche degli stessi file. Strumenti come fdupes permettono di confrontare il contenuto dei file e vedere quelli duplicati:
fdupes -r ~/directory
- Controllare gli snapshot locali del sistema
Alcune distribuzioni utilizzano strumenti di snapshot per consentire il ripristino del sistema dopo aggiornamenti o modifiche importanti. Utility come Timeshift o Snapper possono creare snapshot basati su filesystem come Btrfs oppure su copie incrementali tramite rsync. Con il tempo queste istantanee possono occupare una quantità significativa di spazio disco. Se usate Snapper da riga di comando potete visualizzarli con:
snapper list
- Pulire immagini e container inutilizzati
Nei sistemi utilizzati per sviluppo o testing è comune accumulare immagini e container Docker che non vengono più utilizzati e che possono occupare molto spazio nel tempo. Questo comando rimuove automaticamente container fermati, immagini dangling e cache di build:
docker system prune Verificate che nessuno di essi vi serva ancora prima di eseguire il comando! LXP - Runtime flatpak
Le applicazioni Flatpak utilizzano runtime condivisi che possono restare installati anche dopo la rimozione dei programmi che li utilizzavano. Nel tempo questi componenti possono accumularsi occupando spazio disco. Il comando seguente elimina automaticamente i runtime e le estensioni non più necessari:
flatpak uninstall –unused
DA SAPERE
Le immagini dangling sono layer Docker rimasti senza tag né container associati, spesso dopo ricostruzioni o aggiornamenti delle immagini. Occupano spazio ma non possono essere avviate. Per eliminare tutte le immagini non utilizzate da alcun container, non solo quelle dangling, si può usare il comando docker system prune -a.
*Illustrazione progettata da Freepick
Articoli
Stuxnet torna su GitHub
Un repository pubblicato su GitHub sostiene di ricostruire Stuxnet, ma non si tratta del codice originale e la sua affidabilità è stata contestata.
Un nome storico della guerra informatica torna a circolare online. Su GitHub è comparso un repository che afferma di contenere una ricostruzione di Stuxnet, il malware scoperto nel 2010 e diventato celebre perché non si limitava a rubare dati o bloccare computer: era progettato per alterare il funzionamento di macchinari industriali collegati a un impianto nucleare iraniano.
La notizia va letta con cautela
Il progetto pubblicato non sarebbe il codice sorgente originale di Stuxnet, né la prova di una nuova campagna attiva. Il suo autore, che usa uno pseudonimo, lo presenta come materiale didattico e di ricerca basato sui campioni del malware analizzati negli anni. Alcuni sviluppatori che hanno esaminato il repository hanno però sollevato dubbi, definendolo in parte poco credibile o simile a codice generato automaticamente e non verificato.
Anche se il codice non fosse una copia fedele, il caso riporta l’attenzione su ciò che Stuxnet ha rappresentato. Prima della sua scoperta, il malware era associato soprattutto a furto di password, spionaggio e interruzione di servizi. Stuxnet dimostrò invece che un programma poteva attraversare il confine tra digitale e fisico: entrare in una rete informatica e modificare il comportamento di un impianto reale.
Il worm prendeva di mira i sistemi di controllo industriale, spesso indicati con la sigla ICS. Sono i computer e i software usati per gestire macchinari in fabbriche, centrali elettriche, reti idriche e infrastrutture critiche. Al loro interno operano spesso i PLC, piccoli computer programmabili che ricevono istruzioni e comandano motori, valvole, pompe o centrifughe. Possiamo immaginarli come i semafori intelligenti di una fabbrica: decidono quando una macchina deve partire, fermarsi o cambiare velocità.
Stuxnet cercava una configurazione molto specifica, legata alle centrifughe utilizzate per l’arricchimento dell’uranio nell’impianto di Natanz, in Iran. Nella maggior parte dei computer infettati restava inattivo. Quando trovava il bersaglio giusto, interveniva sui controllori industriali per modificare la velocità delle centrifughe, portandole ripetutamente fuori dai parametri di sicurezza. Nel frattempo, mostrava agli operatori dati apparentemente normali. Era come manomettere il motore di un’auto mentre il cruscotto continua a indicare che tutto procede senza problemi.
Secondo gli esperti, l’operazione avrebbe danneggiato circa mille centrifughe e rallentato il programma nucleare iraniano. L’attribuzione è stata ampiamente collegata a Stati Uniti e Israele, ma nessuno dei due governi ha mai rivendicato pubblicamente lo sviluppo del malware.
Un altro aspetto che rese Stuxnet eccezionale fu l’uso di quattro vulnerabilità “zero-day” di Windows. Una zero-day è un difetto non ancora corretto dal produttore, quindi privo di una patch disponibile nel momento in cui viene sfruttato. Trovarne una richiede competenze e risorse; usarne quattro nello stesso attacco mostrò un livello di preparazione molto raro. Quelle vulnerabilità sono state corrette da tempo e i sistemi di difesa industriale sono maturati con segmentazione delle reti, controllo del software autorizzato e maggiore monitoraggio degli impianti.
Il vero insegnamento non è che chiunque possa scaricare un progetto e replicare Stuxnet. Gli attacchi contro infrastrutture fisiche richiedono conoscenze molto specifiche dell’impianto, dell’hardware e dei processi industriali. Ma la disponibilità di codice, analisi e strumenti online riduce la distanza tra curiosità, sperimentazione e abuso. Per questo le organizzazioni industriali devono continuare a separare le reti operative da Internet, aggiornare i sistemi, limitare gli accessi remoti e prepararsi a rilevare anomalie anche quando gli indicatori sembrano rassicuranti.
Stuxnet resta dunque un simbolo: il momento in cui il mondo ha capito che un attacco informatico può avere conseguenze concrete su macchinari, produzione e infrastrutture. La comparsa di una sua presunta ricostruzione su GitHub è meno importante del messaggio che riporta alla ribalta: la sicurezza digitale e quella fisica, oggi, sono inseparabili.
*Illustrazione progettata da MakeUSOF
Articoli
Gmail a rischio tramite ChatGPT
Nella prova dei ricercatori, la sessione di una vittima ha letto dati da Gmail collegato e li ha inoltrati a un altro account senza alterare la risposta visibile.
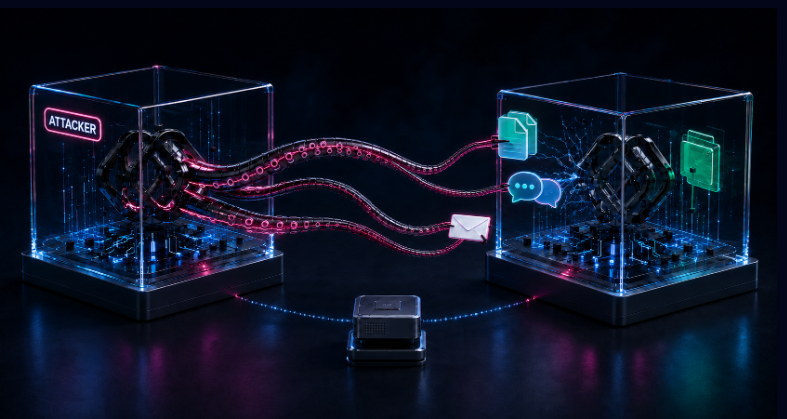
Un assistente di intelligenza artificiale collegato alla posta elettronica può semplificare il lavoro, riassumere messaggi e trovare rapidamente informazioni. Ma quegli stessi collegamenti possono diventare molto rischiosi se qualcosa va storto nell’infrastruttura che separa gli utenti. È quanto emerge da una ricerca di Check Point Research su una vulnerabilità di ChatGPT che, prima della correzione, avrebbe potuto consentire il passaggio nascosto di istruzioni e dati tra due account differenti.

ChatGPT elabora un secondo flusso di attività parallelamente alla conversazione visibile.
Il rischio dimostrato
Nella dimostrazione controllata dei ricercatori, un aggressore è riuscito a indurre la sessione ChatGPT della vittima a recuperare informazioni dalla sua casella Gmail collegata e a trasmetterle a un altro account. La vittima inviava una domanda normale, riceveva una risposta apparentemente normale e non vedeva il secondo lavoro che l’assistente stava eseguendo in parallelo.
Il problema non riguardava una password di Gmail rubata né un accesso diretto all’account della vittima. Al centro della scoperta c’era il meccanismo con cui ChatGPT esegue alcune operazioni più complesse, ad esempio quando deve usare codice o strumenti software. Per queste attività vengono avviati ambienti temporanei e isolati, chiamati container: si possono immaginare come stanze separate, una per ogni sessione, che in teoria non dovrebbero comunicare tra loro.
Secondo Check Point, quei container potevano raggiungere un servizio interno di gestione dei pacchetti software, JFrog Artifactory. Questo componente serviva a fornire programmi e librerie senza aprire un accesso diretto a Internet. Tuttavia, una funzione legata ai metadati – piccole informazioni associate a un elemento del repository – avrebbe consentito a container di account diversi di scrivere e leggere dati condivisi. In sostanza, una lavagna che avrebbe dovuto stare in una stanza privata era invece consultabile anche dalla stanza accanto.

ChatGPT elabora una richiesta visibile dell’utente e un’attività nascosta durante lo stesso turno, per poi restituire i risultati attraverso canali separati.
Su quella lavagna digitale, l’attaccante poteva lasciare una richiesta nascosta. Attraverso una forma di prompt injection, cioè un’istruzione malevola inserita dentro contenuti che l’IA viene indotta a leggere, la sessione della vittima poteva controllare il canale, eseguire il compito usando le autorizzazioni di cui disponeva e restituire il risultato all’aggressore. I ricercatori indicano come possibili punti d’innesco un prompt manipolato, un link a una conversazione condivisa o un GPT personalizzato.
Non solo Gmail
La portata dell’attacco dipendeva da ciò che l’utente aveva già autorizzato. Nella prova è stato coinvolto Gmail, ma lo stesso schema avrebbe potuto interessare cronologia delle conversazioni, file presenti nelle chat e applicazioni collegate come Google Drive, Microsoft Teams o GitHub. Questo è il punto decisivo: l’assistente non doveva “bucare” ogni singolo servizio; poteva utilizzare i privilegi che l’utente gli aveva affidato in buona fede.

Plugin di ChatGPT.
Check Point definisce questo rischio un possibile “insider costretto”: non un dipendente infedele, ma un assistente IA convinto a compiere azioni legittime per i permessi, ma illegittime per lo scopo. È come se un assistente d’ufficio, autorizzato a consultare gli archivi, ricevesse istruzioni nascoste in un documento e consegnasse una cartella riservata a uno sconosciuto, senza che il responsabile se ne accorga.
La buona notizia è che questa specifica via d’attacco non risulta più utilizzabile. OpenAI ha comunicato a Check Point che l’istanza interna di Artifactory impiegata nella dimostrazione è stata dismessa. Non sono richieste azioni di aggiornamento sui dispositivi degli utenti per chiudere questo singolo canale.
*Illustrazione progettata da Checkpoint


Concordato Preventivo R.G. P.U. 640-4/2024, Tribunale di Milano, Datamatic S.r.l. (già Datamatic S.p.A.), Commissario Giudiziale Dott. avv. Carlo Pagliughi.
Pubblicità di offerta irrevocabile pervenuta ed invito alla manifestazione di interesse ex art. 91 CCII (c.d. offerte concorrenti) da sottoporre ad eventuale successiva procedura competitiva, per la cessione della partecipazione pari al 51% del capitale sociale di Datamatic Sistemi e Servizi S.p.A. (“DSS” o “Partecipazione”), di proprietà di Datamatic S.r.l., in relazione alla quale è pervenuta proposta irrevocabile di acquisto al prezzo di Euro 550.000,00 (cinquecentocinquantamila/00)
Si invitano gli eventuali interessati a manifestare l’interesse all’acquisto della Partecipazione, per il prezzo base di Euro 550.000,00 (cinquecentocinquantamila/00). La manifestazione di interesse avente ad oggetto la Partecipazione dovrà pervenire entro e non oltre le ore 12:00 del 12 ottobre 2026 all’indirizzo pec [email protected]. Si precisa che all’indirizzo [email protected] potrà essere inviata richiesta di accesso alla Data Room, previa sottoscrizione di un accordo di riservatezza. Il presente annuncio e la ricezione di eventuali manifestazioni di interesse non comportano alcun obbligo od impegno alla alienazione nei confronti di eventuali offerenti, e per essi alcun diritto a qualsiasi titolo (mediazione o consulenza). L’invito a manifestare completo è pubblicato sul Portale delle Vendite Pubbliche e messo a disposizione a semplice richiesta.
L’annuncio completo è scaricabile cliccando qui.
Articoli
Account online dimenticati
Anche la presenza sul Web accumula “residui” da scovare ed eliminare per velocizzare il proprio sistema.
Nel tempo è facile accumulare numerosi account online: servizi provati una volta, forum tecnici, piattaforme cloud, repository o siti utilizzati per scaricare documentazione. Molti rimangono attivi anche quando non vengono più utilizzati. Il problema non è solo organizzativo ma anche di sicurezza. Per questo è utile trattare gli account online come qualsiasi altra risorsa del sistema: periodicamente vanno identificati, verificati e, se necessario, rimossi.
Come individuare gli account
Il modo più semplice per ricostruire l’elenco dei servizi a cui ci si è registrati è utilizzare la posta elettronica come archivio. La maggior parte delle piattaforme invia, infatti, messaggi automatici quando viene creato un account o quando sono effettuate operazioni sensibili come la verifica dell’indirizzo email o la reimpostazione della password. Una ricerca nella mailbox con termini tipici dei messaggi di registrazione, come “benvenuto”, “verifica il tuo indirizzo email”, “account creato” o “reimposta la password”, permette di individuare rapidamente molti servizi utilizzati negli
anni. In quelli internazionali cercate formule come “welcome”, “verify your email” o “password reset”. Se avete la posta in archivi locali potete effettuare ricerche analoghe anche dalla riga di comando. Strumenti come grep permettono di analizzare rapidamente grandi archivi con ricerche come:
grep -Ri “welcome” ~/Mail
Una volta individuato un servizio, conviene verificare alcune informazioni disponibili nella maggior parte delle piattaforme, come la data dell’ultimo accesso, l’ultima modifica della password, l’eventuale presenza di sessioni attive oppure una cronologia degli accessi recenti. Questi dati permettono di capire se l’account è stato utilizzato di recente
oppure se è rimasto inattivo per anni. Nel secondo caso è spesso più sicuro eliminarlo.
Password manager e accessi federati
Anche password manager come Bitwarden o KeePassXC permettono di visualizzare l’elenco dei servizi registrati e spesso consentono di ordinare le voci in base alla data di creazione o all’ultimo utilizzo. Potrete così individuare rapidamente servizi utilizzati anni prima, eventuali account duplicati e password ripetute, eliminando quel chen non serve. Un’attenzione particolare merita anche l’autenticazione tramite servizi esterni (Single Sign-On o SSO) con Google, GitHub o altri provider di identità. Questo meccanismo utilizza protocolli di autorizzazione che consentono a un sito di usare l’identità gestita da un’altra piattaforma. Nel tempo è facile accumulare numerose autorizzazioni di
questo tipo senza accorgersene. Potete controllare queste integrazioni nelle impostazioni di sicurezza dei principali servizi, dove di solito è presente una sezione dedicata alle applicazioni collegate o agli accessi autorizzati. Rimuovere le integrazioni non più necessarie riduce il numero di servizi che possono accedere alla vostra identità principale e
limita la superficie di esposizione.
Eliminare o neutralizzare quel che non serve
Quando un account non serve più, la soluzione migliore è eliminarlo tramite le impostazioni del servizi anche se, in alcuni casi, è necessario contattare il supporto o seguire procedure manuali. Se l’eliminazione non è possibile, potete comunque ridurre il rischio sostituendo la password con una stringa casuale generata dal password manager, rimuovendo le informazioni personali dal profilo, disattivando notifiche e integrazioni esterne e revocando eventuali token di accesso. Un controllo periodico del password manager e delle email di registrazione è spesso sufficiente per individuare account inutilizzati e ridurre progressivamente il numero di credenziali attive.
Può diventare un problema di sicurezza
Gli account vecchi spesso utilizzano password che non sono mai state aggiornate oppure credenziali riutilizzate su altri servizi. Se una di queste credenziali compare in un database compromesso, un account dimenticato può diventare un bersaglio facile per attacchi automatici di credential stuffing, nei quali le credenziali rubate vengono provate su numerosi servizi diversi. Un secondo rischio riguarda i dati personali. Molti servizi conservano informazioni, cronologie o file associati all’account anche dopo lunghi periodi di inattività. Se l’account non viene più monitorato, eventuali accessi non autorizzati possono passare inosservati.
Leggi anche: “Il portachiavi in bella mostra“
Articoli
Svuotare la RAM con criterio
Analizzare l’uso della memoria individua processi che consumano troppa RAM e provocano rallentamenti o uso eccessivo dello swap.

A differenza dello spazio su disco, la RAM non è una risorsa che deve essere mantenuta libera. Nei sistemi Linux moderni la memoria disponibile viene utilizzata in modo aggressivo per migliorare le prestazioni del sistema. Quando applicazioni e servizi non richiedono tutta la RAM installata, il kernel utilizza quella libera come page cache, cioè come area temporanea in cui conservare dati recentemente letti dal disco, riducendo significativamente i tempi di accesso ai file e alle applicazioni utilizzate più spesso. Se gli stessi dati vengono richiesti di nuovo, il sistema può recuperarli direttamente dalla memoria invece di leggerli dal disco, operazione molto più lenta. Per questo motivo è normale che gli strumenti di monitoraggio mostrino una quantità molto ridotta di RAM “libera”: è in gran parte utilizzata come cache. È importante capire che questa non è davvero occupata in modo permanente. Infatti, quando un’applicazione richiede più memoria, il kernel libera automaticamente le pagine di cache meno recenti e le rende disponibili ai nuovi processi. In altre parole, “svuotare” la RAM senza criterio potrebbe rallentare il sistema invece di migliorarlo!
Quando la memoria diventa un problema
Una situazione diversa si verifica quando uno o più processi consumano una quantità eccessiva di memoria nel tempo. Applicazioni mal configurate, servizi che accumulano dati in memoria o programmi con perdite di memoria (memory leak) possono saturare la RAM e costringere il sistema a utilizzare intensivamente lo swap, cioè l’area del disco usata come memoria di emergenza. Quando questo accade, il sistema può diventare sensibilmente più lento, perché le operazioni che normalmente avverrebbero in memoria devono essere trasferite sul disco. Nei computer desktop il sintomo più evidente è il rallentamento delle applicazioni e dell’interfaccia grafica; sui server, invece, possono aumentare i tempi di risposta dei servizi. Per questo motivo è utile controllare periodicamente l’uso della memoria e verificare se qualche processo stia crescendo in modo anomalo. A differenza della cache del filesystem, che viene gestita automaticamente dal kernel, il consumo di memoria da parte dei processi è un indicatore diretto del comportamento delle applicazioni in esecuzione: non trascuratela!
Analisi in tempo reale
Ci sono diversi strumenti per osservare in tempo reale come viene utilizzata la memoria del sistema, distinguendo tra quella usata dai processi, quella impiegata come cache e l’eventuale uso dello swap. Uno dei comandi più semplici è:
free -h
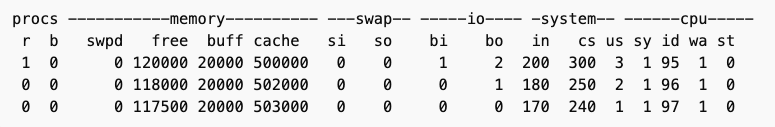
La colonna available che mostra è molto utile perché rappresenta la quantità di memoria che può essere allocata immediatamente senza ricorrere allo swap. Per analisi più dettagliate è possibile utilizzare strumenti interattivi come top o htop, che permettono di osservare i processi in esecuzione e ordinarli in base al consumo di memoria. In top è sufficiente premere il tasto M per ordinare l’elenco dei processi in base alla RAM utilizzata. Htop offre inoltre un’interfaccia più leggibile e permette di filtrare facilmente i processi più pesanti. Un altro strumento utile è vmstat, che fornisce informazioni sul comportamento della memoria virtuale e sullo stato dello swap:
vmstat 5
L’intervallo di aggiornamento (in questo caso 5 secondi) permette di osservare nel tempo l’andamento dell’uso della memoria e l’eventuale attivazione dello swap. L’output sarà simile a quello mostrato qui sotto, con aggiornamenti periodici delle principali statistiche del sistema: stato della memoria, attività dello swap, operazioni di I/O e utilizzo della CPU. Potrete così verificare rapidamente se l’utilizzo della memoria rientra nel comportamento normale del sistema o se indica un problema da approfondire.

290 – Dal 10 luglio 2026!
-
poi utilizzare una vpn oggi sono disponibile di per tut...
Di Redjolly , 1 mese fa
-
RISPONDI: Recupero email hackerata
Se non lo hai ancora recuperato ma spero di si, prova c...
Di HeartBit , 2 mesi fa
-
-
RISPONDI: Fare "l'hacker" oggi è semplice
Diciamo che, attualmente (2026) si è diffusa macchia d'...
Di cyber.onions , 3 mesi fa
-
Ciao! Guarda... è molto difficile (se non quasi impossi...
Di Anonymous , 3 mesi fa
-
RISPONDI: Fare "l'hacker" oggi è semplice
Non credo che perpetrare attacchi informatici sia sempl...
Di Anonymous , 3 mesi fa


-

 News5 anni fa
Hacker Journal 291
-
 News9 anni fa
Abbonati ad Hacker Journal!
-
 Articoli4 anni fa
Parrot Security OS: Linux all’italiana- La distro superblindata
-
 Articoli5 anni fa
Guida: Come accedere al Dark Web in modo Anonimo
-
 Articoli8 anni fa
Superare i firewall
-
 News7 anni fa
Le migliori Hacker Girl di tutto il mondo
-
 News9 anni fa
Iscriviti al Forum di Hacker Journal
-
 News9 anni fa
Accademia Hacker Journal