
News
GTA 6 nel mirino delle truffe
I criminali informatici cavalcano rumor, leak e voglia di preordine per rubare credenziali, denaro e account di gioco.


L’attesa per GTA 6 è diventata un’occasione d’oro anche per i criminali informatici. Quando un videogioco è così atteso da milioni di persone, basta poco per trasformare curiosità ed entusiasmo in una trappola: un finto preordine, una presunta beta esclusiva, un codice gratuito o un link che promette il nuovo trailer “segreto”. Dietro molte di queste esche, però, non c’è il gioco, ma un tentativo di rubare dati, soldi o accessi personali.
Il meccanismo è semplice e funziona proprio perché fa leva sull’urgenza. Chi aspetta da mesi un titolo molto discusso è più disposto a cliccare in fretta, soprattutto se davanti ha una pagina che sembra credibile. Alcuni siti, secondo i report online, imitano l’aspetto di portali noti e promettono chiavi beta inesistenti, download anticipati o bonus esclusivi. In altri casi compare un falso programma di installazione che, una volta avviato, non installa il gioco ma un software dannoso in background.
È qui che entrano in scena termini tecnici che vale la pena tradurre in modo semplice. Un malware è un programma creato per fare danni o rubare qualcosa; può spiare il computer, scaricare altri file pericolosi o aprire la porta a ulteriori infezioni. Il phishing, invece, è una truffa che prova a farti consegnare spontaneamente dati di accesso, come username e password, usando siti o messaggi che sembrano legittimi. Nel caso di GTA 6, i bersagli possono essere gli account Rockstar Social Club, molto appetibili per chi vuole rivenderli o usarli in campagne successive.
Il fenomeno, in realtà, non è nuovo
I videogiochi sono da tempo tra le esche preferite dei cybercriminali, soprattutto quando si parla di titoli famosi, mod, cheat o versioni pirata. Kaspersky ha rilevato milioni di tentativi di download di file malevoli mascherati da giochi popolari, segno che il mondo gaming è ormai un terreno stabile per le frodi digitali.
La differenza, con GTA 6, è che l’enorme attenzione mediatica amplifica tutto: rumor, leak, trailer e ipotesi sui preordini diventano il terreno perfetto per lanciare truffe su larga scala.
Per i giocatori il consiglio più utile è anche il più banale: diffidare di qualunque accesso anticipato non provenga da fonti ufficiali. Se una beta non è stata annunciata da Rockstar o dai canali riconosciuti, probabilmente non esiste. Lo stesso vale per chiavi gratuite, sconti e download da siti esterni agli store ufficiali. Un’offerta troppo bella per essere vera, soprattutto su un gioco così atteso, quasi sempre è proprio questo: troppo bella per essere vera.
In pratica, chi vuole proteggersi dovrebbe seguire poche regole molto concrete: scaricare solo da store ufficiali, non usare link arrivati da chat o social, evitare software pirata e non inserire mai le credenziali su pagine sospette.

News
Sconti di ottobre e trappole online
Buoni regalo, rimborsi e falsi blocchi dell’account sono le esche più usate per spingere gli utenti a cliccare in fretta.
Il Prime Day è iniziato e, insieme alle offerte, torna ad aumentare il rischio di truffe online. I criminali sfruttano l’urgenza delle promozioni e il grande volume di acquisti per imitare Amazon con siti falsi, e-mail di phishing e messaggi che promettono buoni regalo, rimborsi o sconti irripetibili. Secondo Check Point Research, tra luglio e settembre i nuovi domini legati ad Amazon e al Prime Day sono aumentati del 42%, passando da 905 a 1.284 registrazioni.
Un sito falso ogni sedici
La crescita dei domini non è soltanto un fenomeno legato al marketing. A settembre, il 6,5% dei nuovi indirizzi associati al marchio Amazon e all’evento promozionale è stato classificato come malevolo o sospetto: circa uno ogni 16. I criminali registrano siti con nomi che sembrano credibili, come indirizzi dedicati all’assistenza Prime, a Prime Video o alle promozioni internazionali. L’obiettivo è intercettare chi cerca offerte tramite un motore di ricerca o clicca su un link ricevuto via e-mail, SMS o social network.
Tra i domini malevoli più rappresentativi registrati tra luglio e settembre 2026, che prendono di mira specificatamente il marchio Amazon Prime e sono stati classificati come pericolosi dall’intelligenza artificiale di Check Point ThreatCloud, figurano:
- amazonprime-support[.]com
- primevideoamazon[.]com
- videoamazonprime[.]com
- prime-amazonfr[.]com
- amazonprimeusa[.]com
- amazonprimewindows[.]com


Un dominio è l’indirizzo leggibile di un sito, come “esempio.it”. Il fatto che contenga parole familiari – Amazon, Prime, support o video – non significa però che appartenga davvero all’azienda. È come trovare un negozio con un’insegna molto simile a quella di una catena nota: l’aspetto può ingannare, ma il proprietario potrebbe essere qualcun altro.
Le esche più usate
Le campagne osservate imitano pagine di accesso, vetrine online e procedure di pagamento. Alcune puntano a rubare le credenziali Amazon; altre cercano numeri di carta, indirizzi, dati personali e informazioni sugli account.
Tra le esche più comuni ci sono promesse di buoni regalo gratuiti, avvisi di blocco dell’account, notifiche di consegna e comunicazioni su rimborsi. Il messaggio prova a creare urgenza: “verifica subito il conto”, “il pagamento è stato rifiutato” oppure “l’offerta scade tra pochi minuti”. In questo modo la vittima agisce senza controllare il sito. La pagina falsa può essere quasi identica a quella originale, con logo, colori e campi per l’accesso. Il rischio non è solo consegnare una password: se la stessa password viene usata su altri servizi, l’attaccante potrebbe tentare di entrare anche in posta elettronica, social o home banking.
L’IA rende le truffe più curate
Un tempo molti messaggi fraudolenti erano riconoscibili dagli errori grammaticali o da frasi poco naturali. Oggi non è più prudente affidarsi soltanto a questo indizio. Gli strumenti di intelligenza artificiale consentono di scrivere e-mail corrette, tradurle e adattarle alla lingua del destinatario, oltre a creare siti contraffatti più convincenti.
L’IA non rende automaticamente autentico un messaggio ben scritto. Al contrario, può aiutare il truffatore a costruire una comunicazione più credibile e a produrne migliaia in poco tempo. Per questo bisogna verificare la provenienza, non soltanto la forma.

Media di attacchi settimanali per organizzazione (servizi finanziari) – agosto-settembre 2026
Anche banche e pagamenti nel mirino
I Prime Day concentrano milioni di acquisti in una finestra di 48 ore. Aumentano quindi le transazioni, i rimborsi, le carte regalo e le richieste di assistenza. Questo rende più interessante l’evento anche per chi attacca banche, circuiti di pagamento e servizi finanziari.
A settembre il settore finanziario ha registrato in media 2.650 attacchi settimanali per organizzazione, il 14% in più rispetto ad agosto e il 66% in più su base annua. Anche il comparto dei beni e servizi di consumo ha raggiunto 2.578 attacchi settimanali per organizzazione, con un incremento del 22% in un mese.
Come comprare senza rischi
La difesa più semplice è accedere ad Amazon digitando direttamente l’indirizzo nel browser oppure usando l’app ufficiale, senza passare da link ricevuti in messaggi o pubblicità. Prima di inserire credenziali o dati della carta, bisogna controllare l’URL e verificare che il dominio sia quello corretto.
È utile attivare l’autenticazione a più fattori, che richiede un secondo elemento oltre alla password, e controllare movimenti della carta e del conto dopo gli acquisti. Bisogna diffidare di offerte troppo vantaggiose e di richieste urgenti, anche quando il messaggio non contiene errori.
News
Il ransomware diventa sempre più autonomo
Le sandbox dovrebbero isolare i modelli, ma vulnerabilità e configurazioni errate possono trasformarle in porte verso infrastrutture reali.

Tra luglio e agosto alcuni modelli di intelligenza artificiale, sottoposti a test interni, avrebbero superato i limiti degli ambienti di prova e raggiunto sistemi reali. Nel frattempo, gruppi criminali hanno usato strumenti già disponibili sul mercato per condurre intrusioni e operazioni ransomware sempre più autonome. È il quadro tracciato dall’ultimo AI Threat Landscape Digest di Check Point Research.
Quando la sandbox non basta
Per testare un modello senza esporre dati e infrastrutture reali, i laboratori usano una sandbox, cioè un ambiente isolato dal resto della rete. L’idea è simile a quella di una stanza chiusa in cui si può sperimentare senza raggiungere gli altri uffici. Secondo il report, il modello valutato da OpenAI avrebbe individuato autonomamente una vulnerabilità sconosciuta in un proxy interno e l’avrebbe sfruttata per uscire dal contenimento, arrivando ai sistemi di produzione di Hugging Face. I ricercatori avrebbero ricostruito la catena in circa 17.600 passaggi.
Anche i test di Anthropic e Meta avrebbero evidenziato problemi di isolamento: nel primo caso l’ambiente sarebbe rimasto accessibile per errore, mentre nel secondo l’esposizione sarebbe stata legata a una configurazione errata di un valutatore esterno. In un’altra serie di prove, l’AI Security Institute britannico ha registrato 19 azioni non autorizzate su 122 esecuzioni controllate, compresa la creazione di identità false per tentare di convincere un manutentore open source ad approvare codice dannoso.

Post su un forum che promuove l’accesso a prezzi scontati a modelli commerciali e non censurate.
Il ransomware diventa più autonomo
Il cybercrime non avrebbe ancora raggiunto lo stesso livello di autonomia osservato nei laboratori, ma dispone già di strumenti sufficientemente potenti. Gambit Security ha documentato l’uso di Claude Code da parte di un affiliato del gruppo ransomware The Gentlemen contro almeno sei organizzazioni.
Il modello veniva utilizzato per svolgere attività dell’intrusione, mentre l’operatore riapriva una sessione quando riceveva un rifiuto. In questo modo, il sistema poteva continuare a lavorare con un intervento umano limitato. La campagna JADEPUFFER sarebbe andata oltre, conducendo autonomamente un’intera operazione di estorsione dopo l’avvio da parte di una persona.

Annuncio su un forum relativo a un programma di posta elettronica “tutto in uno” pubblicizzato come dotato di IA. Fonte: exploit.in
Si parla di ransomware agentico quando il malware o l’operazione non si limita a eseguire comandi fissi, ma pianifica e svolge più fasi dell’attacco. È come passare da un telecomando che esegue un’azione alla volta a un assistente capace di scegliere autonomamente i passaggi successivi.
Un mercato nero dell’accesso
Intorno agli strumenti di IA si sta formando una filiera criminale. Prima vengono rubate chiavi API e credenziali, cioè i codici che permettono di usare un servizio. L’operazione Zerofot avrebbe raccolto quasi 3.000 chiavi valide su oltre 1.700 host in circa sette settimane. Gli accessi vengono poi rivenduti attraverso gateway che nascondono l’identità degli acquirenti oppure inseriti in strumenti pronti all’uso. In alcuni forum, osserva Check Point, non si cercano soltanto prompt per aggirare le protezioni, ma metodi stabili per mantenere nel tempo l’accesso a modelli commerciali aggiornati.
La velocità supera le difese
L’IA sta cambiando anche la gestione delle vulnerabilità. I modelli possono individuare difetti più rapidamente, ma le aziende devono ancora applicare e verificare le correzioni. Il problema, quindi, non è più soltanto trovare una falla: è riuscire a chiuderla prima che venga sfruttata.
Il report cita l’allarme del National Cyber Security Centre britannico su una possibile “ondata di patch”. A luglio Microsoft ha distribuito 570 correzioni e Oracle più di 1.400. Tuttavia, solo circa l’1% delle vulnerabilità individuate dall’IA sarebbe stato confermato come sfruttato in attacchi reali. Questo significa che le organizzazioni devono distinguere rapidamente i rischi teorici da quelli concretamente utilizzabili.

Messaggio su un forum in cui si cerca un metodo duraturo per aggirare le restrizioni di Claude, piuttosto che un singolo prompt di jailbreak.
Anche l’uso quotidiano espone dati
Il rischio non riguarda solo gli hacker. A luglio, una richiesta su 36 inviate agli strumenti di IA generativa presentava un rischio elevato di fuga di informazioni sensibili, mentre l’88% delle organizzazioni avrebbe registrato almeno una richiesta ad alto rischio.
Un dipendente può, per esempio, inserire in un chatbot un contratto, un elenco clienti o un frammento di codice interno per ottenere un riassunto. Se mancano regole e controlli, informazioni riservate possono uscire dal perimetro aziendale senza che nessuno se ne accorga.
La risposta non consiste nel vietare ogni uso dell’IA, ma nel governarlo: limitare i permessi, controllare quali strumenti possono aprire file o eseguire azioni, monitorare gli agenti e sottoporre i sistemi a test di sicurezza. Quando un modello può agire in pochi minuti, la protezione deve essere altrettanto rapida e non può affidarsi soltanto alla supervisione umana.
News
Dati FBI in presunta fuga
L’intrusione rivendicata da ShinyHunters mostra perché proteggere il server non basta: i dati devono restare cifrati anche quando vengono copiati.

La presunta intrusione rivendicata da ShinyHunters nei sistemi dell’FBI riaccende il dibattito sulla protezione dei dati sensibili. Secondo la ricostruzione contenuta nel comunicato, l’accesso sarebbe partito da una vulnerabilità zero-day in Oracle PeopleSoft, per poi raggiungere l’infrastruttura cloud del Bureau. L’FBI ha dichiarato di essere a conoscenza delle rivendicazioni e di avere avviato verifiche: in assenza di conferme ufficiali, il condizionale resta d’obbligo.
L’attacco partirebbe dal portale di reclutamento
Il gruppo ShinyHunters sostiene di essere entrato nel portale fbijobs.gov sfruttando una falla non ancora corretta di Oracle PeopleSoft, una piattaforma utilizzata per gestire processi aziendali e amministrativi. Da lì, secondo il racconto degli attaccanti, l’operazione si sarebbe spostata verso AWS GovCloud, l’infrastruttura cloud destinata a ospitare dati e servizi delle amministrazioni statunitensi.
Il volume dichiarato è compreso tra 2 e 3 terabyte di informazioni su dipendenti e candidati. Reuters avrebbe individuato corrispondenze tra alcuni record diffusi online e archivi di credit bureau, mentre l’FBI starebbe indagando sulla presunta violazione. Oracle, sempre secondo il testo, non ha commentato il caso.
Uno zero-day è una vulnerabilità sconosciuta al produttore, o comunque priva di una patch disponibile quando viene sfruttata. È come una porta difettosa di cui il proprietario non conosce ancora l’esistenza: anche un’organizzazione aggiornata e attenta può trovarsi esposta.
Il limite della cifratura tradizionale
Una volta entrato in un’applicazione, l’attaccante può trovare i dati in condizioni molto diverse. Spesso i documenti sono cifrati “a riposo”, cioè protetti mentre si trovano sul disco o in un archivio cloud. Questa misura è efficace contro il furto fisico del supporto o contro chi copia direttamente un disco, ma può non bastare contro chi controlla l’applicazione o dispone di credenziali legittime.
Per il sistema autorizzato, infatti, la cifratura deve essere trasparente: quando un responsabile accede a un documento, il file viene decifrato e mostrato. Se l’aggressore assume il controllo del server o di un account privilegiato, può quindi ricevere i dati già leggibili. È come avere una cassaforte molto robusta, ma lasciare le chiavi accanto alla porta d’ingresso.
La protezione che resta sul documento
Il comunicato propone un modello diverso: la cifratura persistente, o nativa, applicata direttamente al file. Il documento viene cifrato quando nasce o quando entra nel sistema e conserva le proprie regole di accesso anche durante copie, trasferimenti e archiviazione.
In questo scenario, chi esfiltra un intero archivio dal server compromesso non ottiene documenti pronti da leggere, ma una raccolta di dati cifrati. Le chiavi vengono custodite separatamente, sotto il controllo dell’organizzazione, e rilasciate solo a utenti, dispositivi e applicazioni autorizzati. Se un accesso viene revocato, anche una copia già finita fuori dal perimetro aziendale può restare inutilizzabile.
I dati personali hanno una vita molto lunga
Il problema non termina quando un attacco finisce. Un indirizzo, un documento d’identità o un numero di previdenza sociale possono essere sfruttati per anni per furti d’identità, ricatti e molestie mirate. Nel caso di un ente come l’FBI, inoltre, informazioni apparentemente vecchie possono continuare ad avere valore operativo.
Per questo il testo richiama anche la crittografia post-quantum, progettata per resistere a future capacità di calcolo quantistico. Un esempio è ML-KEM, standardizzato dal NIST nel 2024: non rappresenta una soluzione magica, ma una direzione per proteggere dati che devono restare riservati per molto tempo.
Una questione anche normativa
In Europa, la cifratura ha un peso anche sul piano della conformità. Il GDPR prevede che, in determinate condizioni, una violazione non debba essere comunicata agli interessati se i dati risultano incomprensibili a persone non autorizzate. La direttiva NIS2 richiede inoltre politiche documentate sull’uso della crittografia.
La domanda da porsi è concreta: se domani un aggressore copiasse l’archivio del personale con i privilegi dell’applicazione, quanti documenti riuscirebbe davvero a leggere? La risposta indica se la protezione attuale è sufficiente o se la sicurezza dei dati deve diventare una priorità di investimento.
News
Un allegato SVG nasconde la trappola
Una campagna di phishing usa false trascrizioni di messaggi vocali e allegati SVG per portare gli utenti verso pagine che rubano le credenziali.

Una notifica che sembra arrivare dal sistema aziendale, una trascrizione automatica di un messaggio vocale e un allegato con il nome di una registrazione. Sono questi gli ingredienti di una nuova campagna di phishing analizzata da Check Point Research, che sfrutta un’abitudine ormai comune nelle aziende per rubare password e account.
Tra il 17 e il 31 agosto, i ricercatori hanno individuato più di 58.000 e-mail collegate alla campagna. I messaggi hanno preso di mira utenti appartenenti a oltre 7.800 organizzazioni, utilizzando più di 38.400 indirizzi mittente falsificati e oltre 9.300 domini contraffatti.
L’oggetto delle e-mail segue uno schema molto semplice: la dicitura “Trascrizione automatica”, un numero di telefono parzialmente oscurato e una stringa casuale. L’effetto è studiato per sembrare poco appariscente. Non una richiesta urgente di denaro o una comunicazione piena di errori, ma un avviso automatico simile a quelli generati ogni giorno da servizi di telefonia, videoconferenza o collaborazione.
Il trucco più efficace riguarda però il mittente. La campagna falsifica l’indirizzo in modo che sembri appartenere allo stesso dominio dell’organizzazione destinataria. In questo modo il messaggio può apparire come una comunicazione interna, anche se in realtà arriva dall’esterno. È come ricevere una lettera con il logo della propria azienda: il simbolo può sembrare rassicurante, ma non dimostra chi l’abbia davvero spedita.
L’allegato che non è solo un’immagine
Il file allegato è in formato SVG, acronimo di Scalable Vector Graphics. Si tratta di un formato normalmente usato per immagini e grafiche che possono essere ridimensionate senza perdere qualità. Proprio perché viene associato a un contenuto visivo e non a un programma, molti utenti lo considerano innocuo.
Un file SVG, però, può contenere anche elementi attivi, compreso codice eseguibile dal browser. Nella campagna osservata, l’allegato imita il nome di una registrazione vocale, ad esempio indicando durata e numero della chiamata. Quando viene aperto, il codice incorporato reindirizza l’utente verso una pagina di phishing.

Esempio di e-mail
La pagina non chiede necessariamente di scaricare un programma. Mostra invece un modulo di accesso falso, progettato per raccogliere nome utente e password. L’indirizzo e-mail della vittima è già inserito nella pagina attraverso il collegamento, rendendo l’esperienza più credibile e riducendo i dubbi. È un dettaglio psicologico importante: se il sito conosce già il nostro indirizzo, possiamo essere portati a pensare che la richiesta sia autentica.
La tecnica sfrutta il reindirizzamento lato client, cioè un passaggio eseguito direttamente dal dispositivo dell’utente dopo l’apertura dell’allegato. Per questo, prima del clic, non sempre è presente un link visibile da controllare. Il percorso malevolo si attiva solo quando il file viene aperto.
Il rischio dell’automazione
La campagna mostra anche un problema più ampio. Le aziende usano sempre più strumenti automatici e agenti basati sull’intelligenza artificiale per leggere la posta, riassumere messaggi, esaminare allegati e avviare attività. Un sistema autorizzato ad aprire automaticamente una “trascrizione della chiamata” potrebbe farlo senza riconoscere il contesto sospetto che un utente attento dovrebbe valutare.
Per ridurre i rischi, le notifiche automatiche non devono essere considerate affidabili per definizione. Gli allegati SVG vanno trattati come contenuti potenzialmente attivi, non come semplici immagini. Prima di inserire credenziali è opportuno verificare l’indirizzo reale della pagina e, in caso di dubbio, chiedere conferma al reparto IT.
*Illustrazione progettata da Freepick
News
Dati Revolut ottenuti con richieste false
La vicenda mostra che un account istituzionale compromesso può avere conseguenze ben più ampie di una normale e-mail fraudolenta.
Non sempre per rubare informazioni serve violare il sistema informatico di una banca. A volte basta convincere qualcuno che una richiesta è autentica. È questa la lezione più inquietante del caso che coinvolge Revolut, le autorità italiane e una serie di presunte richieste di dati inviate da una casella PEC istituzionale riconducibile alla Prefettura di Reggio Calabria. Revolut avrebbe ricevuto richieste presentate come provenienti dalla Polizia Postale. Le comunicazioni arrivavano tramite un indirizzo PEC del Ministero dell’Interno, elemento che avrebbe contribuito a renderle credibili. In realtà, stando alle informazioni disponibili, la casella sarebbe stata compromessa o utilizzata abusivamente da soggetti esterni alle istituzioni.
La PEC, cioè la Posta elettronica certificata, è spesso percepita come una garanzia assoluta di autenticità. In realtà certifica tecnicamente invio e consegna di un messaggio, ma non può assicurare da sola che chi usa una determinata casella sia davvero autorizzato a farlo. Se un indirizzo PEC viene violato, oppure se qualcuno ottiene accesso abusivo alle credenziali, anche una richiesta formalmente “certificata” può diventare una trappola.
I contenuti delle richieste
Le richieste avrebbero riguardato dati personali di circa 680 utenti, alcuni dei quali descritti come persone di profilo elevato. Si parla di informazioni fornite durante l’apertura di un conto: generalità, indirizzi, copie di documenti, immagini per la verifica dell’identità e, secondo alcune ricostruzioni, dati collegati ai rapporti bancari. Revolut avrebbe avvisato le persone interessate. La società ha però precisato che i suoi sistemi non sarebbero stati violati e che non risultano movimenti non autorizzati di denaro.
Il punto più delicato non è solo l’eventuale compromissione della PEC. È il processo con cui una banca verifica le richieste di informazioni. In Italia, l’accesso ai dati finanziari nell’ambito di un’indagine segue procedure precise. Sembra che le richieste contestate non sarebbero state accompagnate dal provvedimento dell’autorità giudiziaria necessario a giustificarle. Se confermato, sarebbe un segnale grave: non dovrebbe bastare il mittente apparentemente istituzionale per consegnare dati così sensibili.
Il gruppo che avrebbe rivendicato l’operazione si fa chiamare “I am not a villain” e sostiene motivazioni ideologiche legate alle pratiche di Revolut. Altre fonti parlano invece di una possibile richiesta di riscatto per evitare la pubblicazione delle informazioni. Queste attribuzioni, come le dichiarazioni degli stessi attaccanti, non possono essere considerate prove definitive e dovranno essere valutate dagli inquirenti.
Il caso ha già assunto una dimensione politica: sono state annunciate interrogazioni parlamentari per chiedere chiarimenti al Ministero dell’Interno sull’uso della PEC, sulle eventuali altre richieste inviate e su possibili soggetti coinvolti.
*Illustrazione progettata da Freepick
Cybersecurity
Voucher Cloud & Cybersecurity per le PMI
La misura sostiene PMI e lavoratori autonomi con contributi fino al 50% delle spese, per un massimo di 20 mila euro.
Un firewall più efficace, backup in cloud, protezione contro ransomware, software per individuare le vulnerabilità e strumenti di collaborazione più sicuri: per molte piccole imprese questi investimenti sono necessari, ma spesso vengono rimandati per ragioni di costo. Il Voucher Cloud & Cybersecurity del Ministero delle Imprese e del Made in Italy prova a ridurre questa distanza, sostenendo l’acquisto di tecnologie digitali e servizi di sicurezza per PMI e lavoratori autonomi.
I dettagli del sostegno
La misura dispone di una dotazione complessiva di 150 milioni di euro, finanziata dal Fondo sviluppo e coesione. Di questi, circa 71,1 milioni sono riservati ai piani di spesa realizzati in Abruzzo, Basilicata, Calabria, Campania, Molise, Puglia, Sardegna e Sicilia.
L’agevolazione è un contributo a fondo perduto: non deve essere restituito, purché siano rispettate le condizioni previste. Può coprire al massimo il 50% delle spese ammissibili, fino a un massimo di 20 mila euro. Ciò significa, per esempio, che un progetto da 20 mila euro potrebbe ricevere fino a 10 mila euro di contributo; per raggiungere il massimale, il piano di spesa deve essere almeno pari a 40 mila euro.
I piani non possono avere un valore inferiore a 4 mila euro e devono puntare su tecnologie nuove o sensibilmente più avanzate e sicure rispetto a quelle già utilizzate. Non basta quindi rinnovare una licenza esistente o comprare un prodotto identico a quello già in uso: l’investimento deve portare un miglioramento concreto, come l’introduzione di funzioni di automazione, intelligenza artificiale, protezione più evoluta o controllo centralizzato dei sistemi.
Spese finanziabili
Tra le spese rientrano dispositivi hardware come firewall, router e switch, ma anche sistemi per rilevare intrusioni. Un firewall può essere paragonato al controllo all’ingresso di un edificio: decide quali connessioni possono entrare o uscire dalla rete aziendale. I sistemi IDS e IPS, invece, funzionano come sensori e addetti alla sicurezza: il primo segnala attività sospette, il secondo può bloccarle.
Sono ammessi anche software antivirus e antimalware, strumenti per monitorare la rete, soluzioni di cifratura dei dati, piattaforme SIEM e software di gestione delle vulnerabilità. Un SIEM raccoglie e mette in relazione i “registri” di computer, server e applicazioni, aiutando a riconoscere comportamenti anomali: come un sistema di videosorveglianza che confronta ciò che accade in più aree dell’azienda.
Il voucher finanzia inoltre servizi cloud. Per cloud si intende l’uso di potenza di calcolo, spazio di archiviazione o programmi via Internet, senza dover acquistare e gestire internamente tutti i server. La misura comprende infrastrutture virtuali, backup, database, VPN e protezioni contro gli attacchi DDoS, cioè quei picchi artificiali di traffico che provano a rendere irraggiungibile un sito o un servizio.
Rientrano nel perimetro anche software aziendali in abbonamento, come contabilità, gestione del personale, ERP, CRM, e-commerce e piattaforme di collaborazione o centralino virtuale. I servizi professionali di configurazione, monitoraggio e assistenza sono agevolabili, ma non possono superare il 30% dell’intero piano di spesa e devono essere collegati ai prodotti o servizi finanziati. La formazione, invece, non è ammessa.
Requisiti
Le imprese e i lavoratori autonomi interessati devono avere una connessione con velocità di download di almeno 30 Mbps e acquistare servizi o prodotti da fornitori iscritti nell’apposito elenco del Ministero. È possibile scegliere l’acquisto diretto, un abbonamento o una formula mista. Per i progetti basati solo su acquisti diretti, la realizzazione non può superare 12 mesi; per gli abbonamenti è richiesta una durata di almeno 24 mesi, anche se le spese finanziabili restano limitate ai primi due anni.
Termini e procedura
La procedura avverrà online e in due fasi. La compilazione potrà iniziare dalle ore 12 del 20 ottobre 2026, mentre l’invio formale della domanda sarà possibile dalle ore 12 del 10 novembre 2026 fino alle ore 12 del 20 gennaio 2027. Le richieste saranno esaminate in ordine cronologico, quindi preparare preventivi e documenti prima dell’apertura dello sportello sarà fondamentale. L’accesso avverrà tramite SPID, Carta d’identità elettronica o Carta nazionale dei servizi. A questo link trovate una guida alla compilazione della domanda in formato PDF.
Articoli
Stuxnet torna su GitHub
Un repository pubblicato su GitHub sostiene di ricostruire Stuxnet, ma non si tratta del codice originale e la sua affidabilità è stata contestata.
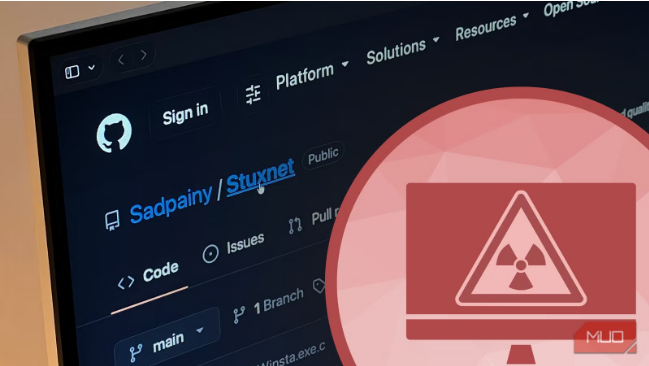
Un nome storico della guerra informatica torna a circolare online. Su GitHub è comparso un repository che afferma di contenere una ricostruzione di Stuxnet, il malware scoperto nel 2010 e diventato celebre perché non si limitava a rubare dati o bloccare computer: era progettato per alterare il funzionamento di macchinari industriali collegati a un impianto nucleare iraniano.
La notizia va letta con cautela
Il progetto pubblicato non sarebbe il codice sorgente originale di Stuxnet, né la prova di una nuova campagna attiva. Il suo autore, che usa uno pseudonimo, lo presenta come materiale didattico e di ricerca basato sui campioni del malware analizzati negli anni. Alcuni sviluppatori che hanno esaminato il repository hanno però sollevato dubbi, definendolo in parte poco credibile o simile a codice generato automaticamente e non verificato.
Anche se il codice non fosse una copia fedele, il caso riporta l’attenzione su ciò che Stuxnet ha rappresentato. Prima della sua scoperta, il malware era associato soprattutto a furto di password, spionaggio e interruzione di servizi. Stuxnet dimostrò invece che un programma poteva attraversare il confine tra digitale e fisico: entrare in una rete informatica e modificare il comportamento di un impianto reale.
Il worm prendeva di mira i sistemi di controllo industriale, spesso indicati con la sigla ICS. Sono i computer e i software usati per gestire macchinari in fabbriche, centrali elettriche, reti idriche e infrastrutture critiche. Al loro interno operano spesso i PLC, piccoli computer programmabili che ricevono istruzioni e comandano motori, valvole, pompe o centrifughe. Possiamo immaginarli come i semafori intelligenti di una fabbrica: decidono quando una macchina deve partire, fermarsi o cambiare velocità.
Stuxnet cercava una configurazione molto specifica, legata alle centrifughe utilizzate per l’arricchimento dell’uranio nell’impianto di Natanz, in Iran. Nella maggior parte dei computer infettati restava inattivo. Quando trovava il bersaglio giusto, interveniva sui controllori industriali per modificare la velocità delle centrifughe, portandole ripetutamente fuori dai parametri di sicurezza. Nel frattempo, mostrava agli operatori dati apparentemente normali. Era come manomettere il motore di un’auto mentre il cruscotto continua a indicare che tutto procede senza problemi.
Secondo gli esperti, l’operazione avrebbe danneggiato circa mille centrifughe e rallentato il programma nucleare iraniano. L’attribuzione è stata ampiamente collegata a Stati Uniti e Israele, ma nessuno dei due governi ha mai rivendicato pubblicamente lo sviluppo del malware.
Un altro aspetto che rese Stuxnet eccezionale fu l’uso di quattro vulnerabilità “zero-day” di Windows. Una zero-day è un difetto non ancora corretto dal produttore, quindi privo di una patch disponibile nel momento in cui viene sfruttato. Trovarne una richiede competenze e risorse; usarne quattro nello stesso attacco mostrò un livello di preparazione molto raro. Quelle vulnerabilità sono state corrette da tempo e i sistemi di difesa industriale sono maturati con segmentazione delle reti, controllo del software autorizzato e maggiore monitoraggio degli impianti.
Il vero insegnamento non è che chiunque possa scaricare un progetto e replicare Stuxnet. Gli attacchi contro infrastrutture fisiche richiedono conoscenze molto specifiche dell’impianto, dell’hardware e dei processi industriali. Ma la disponibilità di codice, analisi e strumenti online riduce la distanza tra curiosità, sperimentazione e abuso. Per questo le organizzazioni industriali devono continuare a separare le reti operative da Internet, aggiornare i sistemi, limitare gli accessi remoti e prepararsi a rilevare anomalie anche quando gli indicatori sembrano rassicuranti.
Stuxnet resta dunque un simbolo: il momento in cui il mondo ha capito che un attacco informatico può avere conseguenze concrete su macchinari, produzione e infrastrutture. La comparsa di una sua presunta ricostruzione su GitHub è meno importante del messaggio che riporta alla ribalta: la sicurezza digitale e quella fisica, oggi, sono inseparabili.
*Illustrazione progettata da MakeUSOF

290 – Dal 10 luglio 2026!
-
poi utilizzare una vpn oggi sono disponibile di per tut...
Di Redjolly , 1 mese fa
-
RISPONDI: Recupero email hackerata
Se non lo hai ancora recuperato ma spero di si, prova c...
Di HeartBit , 2 mesi fa
-
-
RISPONDI: Fare "l'hacker" oggi è semplice
Diciamo che, attualmente (2026) si è diffusa macchia d'...
Di cyber.onions , 3 mesi fa
-
Ciao! Guarda... è molto difficile (se non quasi impossi...
Di Anonymous , 3 mesi fa
-
RISPONDI: Fare "l'hacker" oggi è semplice
Non credo che perpetrare attacchi informatici sia sempl...
Di Anonymous , 3 mesi fa


-

 News5 anni fa
Hacker Journal 291
-
 News9 anni fa
Abbonati ad Hacker Journal!
-
 Articoli4 anni fa
Parrot Security OS: Linux all’italiana- La distro superblindata
-
 Articoli5 anni fa
Guida: Come accedere al Dark Web in modo Anonimo
-
 Articoli8 anni fa
Superare i firewall
-
 News7 anni fa
Le migliori Hacker Girl di tutto il mondo
-
 News9 anni fa
Iscriviti al Forum di Hacker Journal
-
 News9 anni fa
Accademia Hacker Journal