
Onion

Cybersecurity
A Pescara torna Cybearly Forecasting
Cyber resilience, IA, ransomware, infrastrutture critiche e identità digitale saranno al centro di due giornate di incontri e approfondimenti.


Il 15 e 16 ottobre 2026 l’Aurum di Pescara ospiterà la quarta edizione di Cybearly Forecasting 2027, evento dedicato all’evoluzione della cybersecurity, all’intelligenza artificiale e alle nuove sfide per imprese, istituzioni e cittadini. Il programma riunirà esperti italiani e internazionali, università, aziende e rappresentanti del settore pubblico.
Due giornate per capire il cambiamento
L’iniziativa, promossa da Cybear e BearIT, nasce con l’obiettivo di affrontare la sicurezza digitale non soltanto come risposta agli attacchi, ma come capacità di mantenere operativi sistemi e servizi anche quando qualcosa va storto.
Tra i temi al centro dell’edizione figurano la cyber resilience, cioè la capacità di prevenire un attacco, resistere all’impatto e tornare rapidamente alla normalità, la governance dell’intelligenza artificiale, la protezione delle infrastrutture critiche e la fiducia digitale.
Il concetto di resilienza può essere spiegato con un esempio semplice: non basta costruire una casa impossibile da scassinare; bisogna anche sapere come reagire se qualcuno riesce a entrare, come limitare i danni e come ripristinare rapidamente ciò che è stato compromesso.
Un panel internazionale
Cybearly Forecasting 2027 avrà una forte dimensione internazionale. Interverranno Zoja Antuchevič, CEO e Managing Partner di SolutionLab e presidente CREST del Consiglio Europeo; Ledia Canga, Senior GRC Cybersecurity Expert presso la National Cyber Security Authority of Albania; Lowri Williams, docente alla Cardiff University, e Albert Antwi-Boasiako, fondatore dell’e-Crime Bureau in Ghana.
I loro interventi affronteranno, da prospettive diverse, il rapporto tra sicurezza, innovazione, gestione del rischio e affidabilità dei sistemi basati sull’intelligenza artificiale. Il tema è sempre più concreto: un servizio digitale può essere tecnologicamente avanzato, ma non è davvero affidabile se non protegge dati, persone e processi da errori, manipolazioni e attacchi.
Dalla governance al ransomware
Il programma comprende speech, casi pratici e tavole rotonde. Durante la prima giornata si parlerà di infrastrutture critiche, fiducia digitale, rapporto tra AI Act e GDPR, agenti di intelligenza artificiale e identità digitale europea. Una tavola rotonda sarà dedicata alle scelte delle aziende tra innovazione, cybersecurity e nuove responsabilità.
La seconda giornata affronterà invece l’adozione dell’IA nelle imprese, il ransomware e la gestione delle identità digitali. Il ransomware è il malware che blocca file o sistemi e chiede un riscatto; oggi la difesa deve considerare anche la velocità con cui gli attaccanti possono automatizzare alcune fasi dell’intrusione.
Un altro confronto coinvolgerà rappresentanti di Clusit, Agenzia per la Cybersicurezza Nazionale, Regione Abruzzo, AgID, START 4.0 e Università di Bologna, con l’obiettivo di discutere strategie istituzionali per una trasformazione digitale sicura, sostenibile e responsabile.
Spazio anche agli studenti
La Cyber Security Challenge coinvolgerà otto istituti scolastici provenienti da diverse regioni italiane. Le squadre, composte da cinque studenti, si confronteranno in una competizione distribuita sulle due giornate, con una fase finale e la premiazione dei vincitori.
Iniziative di questo tipo avvicinano gli studenti alla sicurezza informatica attraverso problemi pratici. Non si tratta soltanto di imparare a usare strumenti tecnici, ma di capire come ragionano gli attaccanti, come si proteggono le informazioni e quanto contino collaborazione e capacità di analisi.
Workshop e temi tecnici
Non mancheranno gli approfondimenti operativi. Francesco Sannini, Head of Cyber Security di Cybear-BearIT, condurrà il workshop “The Other Side of the Breach: Anatomia di un ransomware, l’analista e l’agente”.
Il giorno successivo Marco Blonk-Steiner e Nicolò Mura parleranno di prompt injection, una tecnica con cui un contenuto manipolato può indurre un sistema di IA a seguire istruzioni non previste. È come inserire un comando nascosto dentro un documento che l’assistente deve leggere: se non esistono controlli adeguati, il sistema può scambiare l’istruzione malevola per una richiesta legittima.
L’evento gode del patrocinio di AgID, Clusit e Comune di Pescara ed è realizzato in convenzione con l’Università Politecnica delle Marche.
Informazioni e iscrizioni sono disponibili sul sito ufficiale di Cybearly Forecasting 2027.
News
Chi controlla gli agenti IA?
Un agente collegato a e-mail, cloud e database può diventare pericoloso anche senza intenzioni malevole, se dispone di troppi permessi.
Gli agenti di intelligenza artificiale stanno passando dalle semplici risposte all’esecuzione di attività concrete: leggono e-mail, interrogano database, usano applicazioni cloud, richiamano API e possono modificare dati. Per le aziende, la sfida non è più solo impedire accessi non autorizzati, ma controllare ciò che un agente può fare dopo essere stato autorizzato.
Dalla chat all’azione
Un chatbot si limita generalmente a rispondere a una domanda. Un agente IA, invece, può ricevere un obiettivo e completare più passaggi in autonomia. Per esempio, può cercare informazioni in un CRM, aggiornare una scheda cliente, inviare una comunicazione e registrare l’attività in un altro sistema. Questa evoluzione aumenta la produttività, ma anche il rischio. Un agente collegato a Microsoft 365, Salesforce, database interni e servizi cloud può disporre di una quantità di poteri paragonabile a quelli di un dipendente con privilegi elevati. Non è necessario che sia “malevolo”: basta un errore, un accesso eccessivo o un’istruzione manipolata per provocare danni.
Un insider senza intenzioni
Il pericolo è simile a quello rappresentato da un insider privilegiato, cioè una persona che dispone legittimamente di accessi importanti ma li usa in modo improprio o viene indotta a farlo. La differenza è che un agente IA può agire in pochi secondi e ripetere la stessa operazione su larga scala. Immaginiamo un agente autorizzato a leggere il database dei clienti. Questa autorizzazione non dovrebbe implicare automaticamente la possibilità di cancellare record, modificare prezzi o esportare migliaia di schede. È la differenza tra avere la chiave di una stanza e avere il permesso di spostare o distruggere tutto ciò che contiene.
Non basta sapere chi accede
I sistemi tradizionali di gestione delle identità e degli accessi, indicati con la sigla IAM, rispondono soprattutto a una domanda: “A quali risorse può accedere questa identità?”. Con gli agenti IA ne serve un’altra: “È opportuno consentire proprio questa azione, in questo momento e in questo contesto?”. Un agente potrebbe essere autenticato correttamente e usare un token valido, ma compiere comunque un’operazione che nessun responsabile approverebbe. L’autenticazione dimostra chi sta effettuando la richiesta; non spiega perché la richiesta venga fatta né se il risultato sia sicuro.
Il principio della minima autonomia
Per ridurre il rischio, alle identità artificiali dovrebbe essere assegnato il privilegio minimo: solo gli accessi indispensabili. Ma con gli agenti occorre fare un passo ulteriore, definibile come “minima autonomia”. In pratica, un’azienda può decidere che un agente possa creare, leggere o aggiornare informazioni, ma non cancellare dati di produzione. L’azione DELETE, cioè l’eliminazione definitiva, può essere vietata agli agenti autonomi e consentita soltanto dopo una conferma umana. Il controllo deve essere applicato tecnicamente, fuori dal modello, così che una decisione sbagliata dell’IA non possa superare la regola.
Controlli durante l’esecuzione
La protezione in fase di esecuzione, o runtime security, serve a verificare ciò che l’agente sta per fare prima che l’operazione venga completata. Un flusso tipico può essere: dipendente, agente IA, modello, strumento MCP, API e infine cancellazione di un record.
MCP è un protocollo che consente ai modelli di collegarsi a strumenti e dati esterni. Se l’agente riceve un documento manipolato o un’istruzione nascosta, può tentare di richiamare uno strumento legittimo per uno scopo non previsto. Una policy applicata in tempo reale può bloccare la richiesta, chiedere l’approvazione di una persona o registrarla per un controllo successivo.
La fiducia deve cambiare
Il modello Zero Trust, spesso riassunto con “non fidarti mai, verifica sempre”, deve diventare dinamico anche per l’IA. Un agente HR che consulta dieci profili può comportarsi normalmente; lo stesso agente che prova a leggere 20.000 schede in pochi minuti dovrebbe essere fermato o sottoposto a una verifica. La decisione deve tenere conto di identità, contesto, dati richiesti, strumento utilizzato, azione e comportamento. Un agente di sviluppo può scrivere codice, ma il tentativo improvviso di modificare le policy di accesso dell’azienda richiede un livello di fiducia completamente diverso.
Responsabilità e ciclo di vita
Ogni agente operativo dovrebbe avere un responsabile umano e tecnico chiaramente identificato. Servono inoltre inventario, registrazione, autorizzazione, monitoraggio e revisioni periodiche. Quando cambia lo scopo dell’agente, vanno rivalutati permessi e strumenti; quando viene ritirato, bisogna revocare token, credenziali API e accessi MCP.
Le domande per i responsabili della sicurezza sono concrete: quanti agenti sono attivi? Chi li controlla? Quali sistemi possono modificare? Quali azioni sono vietate? È possibile bloccarli immediatamente e ricostruire ciò che hanno fatto? L’obiettivo non è frenare l’adozione dell’IA, ma evitare che una prova sperimentale dimenticata diventi domani un’identità privilegiata senza supervisione. L’intelligenza artificiale può lavorare più velocemente delle persone; la sicurezza deve quindi controllare le sue azioni con la stessa rapidità.
*Illustrazione progettata da Magnific
News
Sconti di ottobre e trappole online
Buoni regalo, rimborsi e falsi blocchi dell’account sono le esche più usate per spingere gli utenti a cliccare in fretta.
Il Prime Day è iniziato e, insieme alle offerte, torna ad aumentare il rischio di truffe online. I criminali sfruttano l’urgenza delle promozioni e il grande volume di acquisti per imitare Amazon con siti falsi, e-mail di phishing e messaggi che promettono buoni regalo, rimborsi o sconti irripetibili. Secondo Check Point Research, tra luglio e settembre i nuovi domini legati ad Amazon e al Prime Day sono aumentati del 42%, passando da 905 a 1.284 registrazioni.
Un sito falso ogni sedici
La crescita dei domini non è soltanto un fenomeno legato al marketing. A settembre, il 6,5% dei nuovi indirizzi associati al marchio Amazon e all’evento promozionale è stato classificato come malevolo o sospetto: circa uno ogni 16. I criminali registrano siti con nomi che sembrano credibili, come indirizzi dedicati all’assistenza Prime, a Prime Video o alle promozioni internazionali. L’obiettivo è intercettare chi cerca offerte tramite un motore di ricerca o clicca su un link ricevuto via e-mail, SMS o social network.
Tra i domini malevoli più rappresentativi registrati tra luglio e settembre 2026, che prendono di mira specificatamente il marchio Amazon Prime e sono stati classificati come pericolosi dall’intelligenza artificiale di Check Point ThreatCloud, figurano:
- amazonprime-support[.]com
- primevideoamazon[.]com
- videoamazonprime[.]com
- prime-amazonfr[.]com
- amazonprimeusa[.]com
- amazonprimewindows[.]com


Un dominio è l’indirizzo leggibile di un sito, come “esempio.it”. Il fatto che contenga parole familiari – Amazon, Prime, support o video – non significa però che appartenga davvero all’azienda. È come trovare un negozio con un’insegna molto simile a quella di una catena nota: l’aspetto può ingannare, ma il proprietario potrebbe essere qualcun altro.
Le esche più usate
Le campagne osservate imitano pagine di accesso, vetrine online e procedure di pagamento. Alcune puntano a rubare le credenziali Amazon; altre cercano numeri di carta, indirizzi, dati personali e informazioni sugli account.
Tra le esche più comuni ci sono promesse di buoni regalo gratuiti, avvisi di blocco dell’account, notifiche di consegna e comunicazioni su rimborsi. Il messaggio prova a creare urgenza: “verifica subito il conto”, “il pagamento è stato rifiutato” oppure “l’offerta scade tra pochi minuti”. In questo modo la vittima agisce senza controllare il sito. La pagina falsa può essere quasi identica a quella originale, con logo, colori e campi per l’accesso. Il rischio non è solo consegnare una password: se la stessa password viene usata su altri servizi, l’attaccante potrebbe tentare di entrare anche in posta elettronica, social o home banking.
L’IA rende le truffe più curate
Un tempo molti messaggi fraudolenti erano riconoscibili dagli errori grammaticali o da frasi poco naturali. Oggi non è più prudente affidarsi soltanto a questo indizio. Gli strumenti di intelligenza artificiale consentono di scrivere e-mail corrette, tradurle e adattarle alla lingua del destinatario, oltre a creare siti contraffatti più convincenti.
L’IA non rende automaticamente autentico un messaggio ben scritto. Al contrario, può aiutare il truffatore a costruire una comunicazione più credibile e a produrne migliaia in poco tempo. Per questo bisogna verificare la provenienza, non soltanto la forma.

Media di attacchi settimanali per organizzazione (servizi finanziari) – agosto-settembre 2026
Anche banche e pagamenti nel mirino
I Prime Day concentrano milioni di acquisti in una finestra di 48 ore. Aumentano quindi le transazioni, i rimborsi, le carte regalo e le richieste di assistenza. Questo rende più interessante l’evento anche per chi attacca banche, circuiti di pagamento e servizi finanziari.
A settembre il settore finanziario ha registrato in media 2.650 attacchi settimanali per organizzazione, il 14% in più rispetto ad agosto e il 66% in più su base annua. Anche il comparto dei beni e servizi di consumo ha raggiunto 2.578 attacchi settimanali per organizzazione, con un incremento del 22% in un mese.
Come comprare senza rischi
La difesa più semplice è accedere ad Amazon digitando direttamente l’indirizzo nel browser oppure usando l’app ufficiale, senza passare da link ricevuti in messaggi o pubblicità. Prima di inserire credenziali o dati della carta, bisogna controllare l’URL e verificare che il dominio sia quello corretto.
È utile attivare l’autenticazione a più fattori, che richiede un secondo elemento oltre alla password, e controllare movimenti della carta e del conto dopo gli acquisti. Bisogna diffidare di offerte troppo vantaggiose e di richieste urgenti, anche quando il messaggio non contiene errori.
Articoli
Cosa sapere sulla falla di WhatsApp
Il percorso non sblocca tutto il dispositivo, ma vedere foto private senza autenticazione resta un problema di riservatezza.
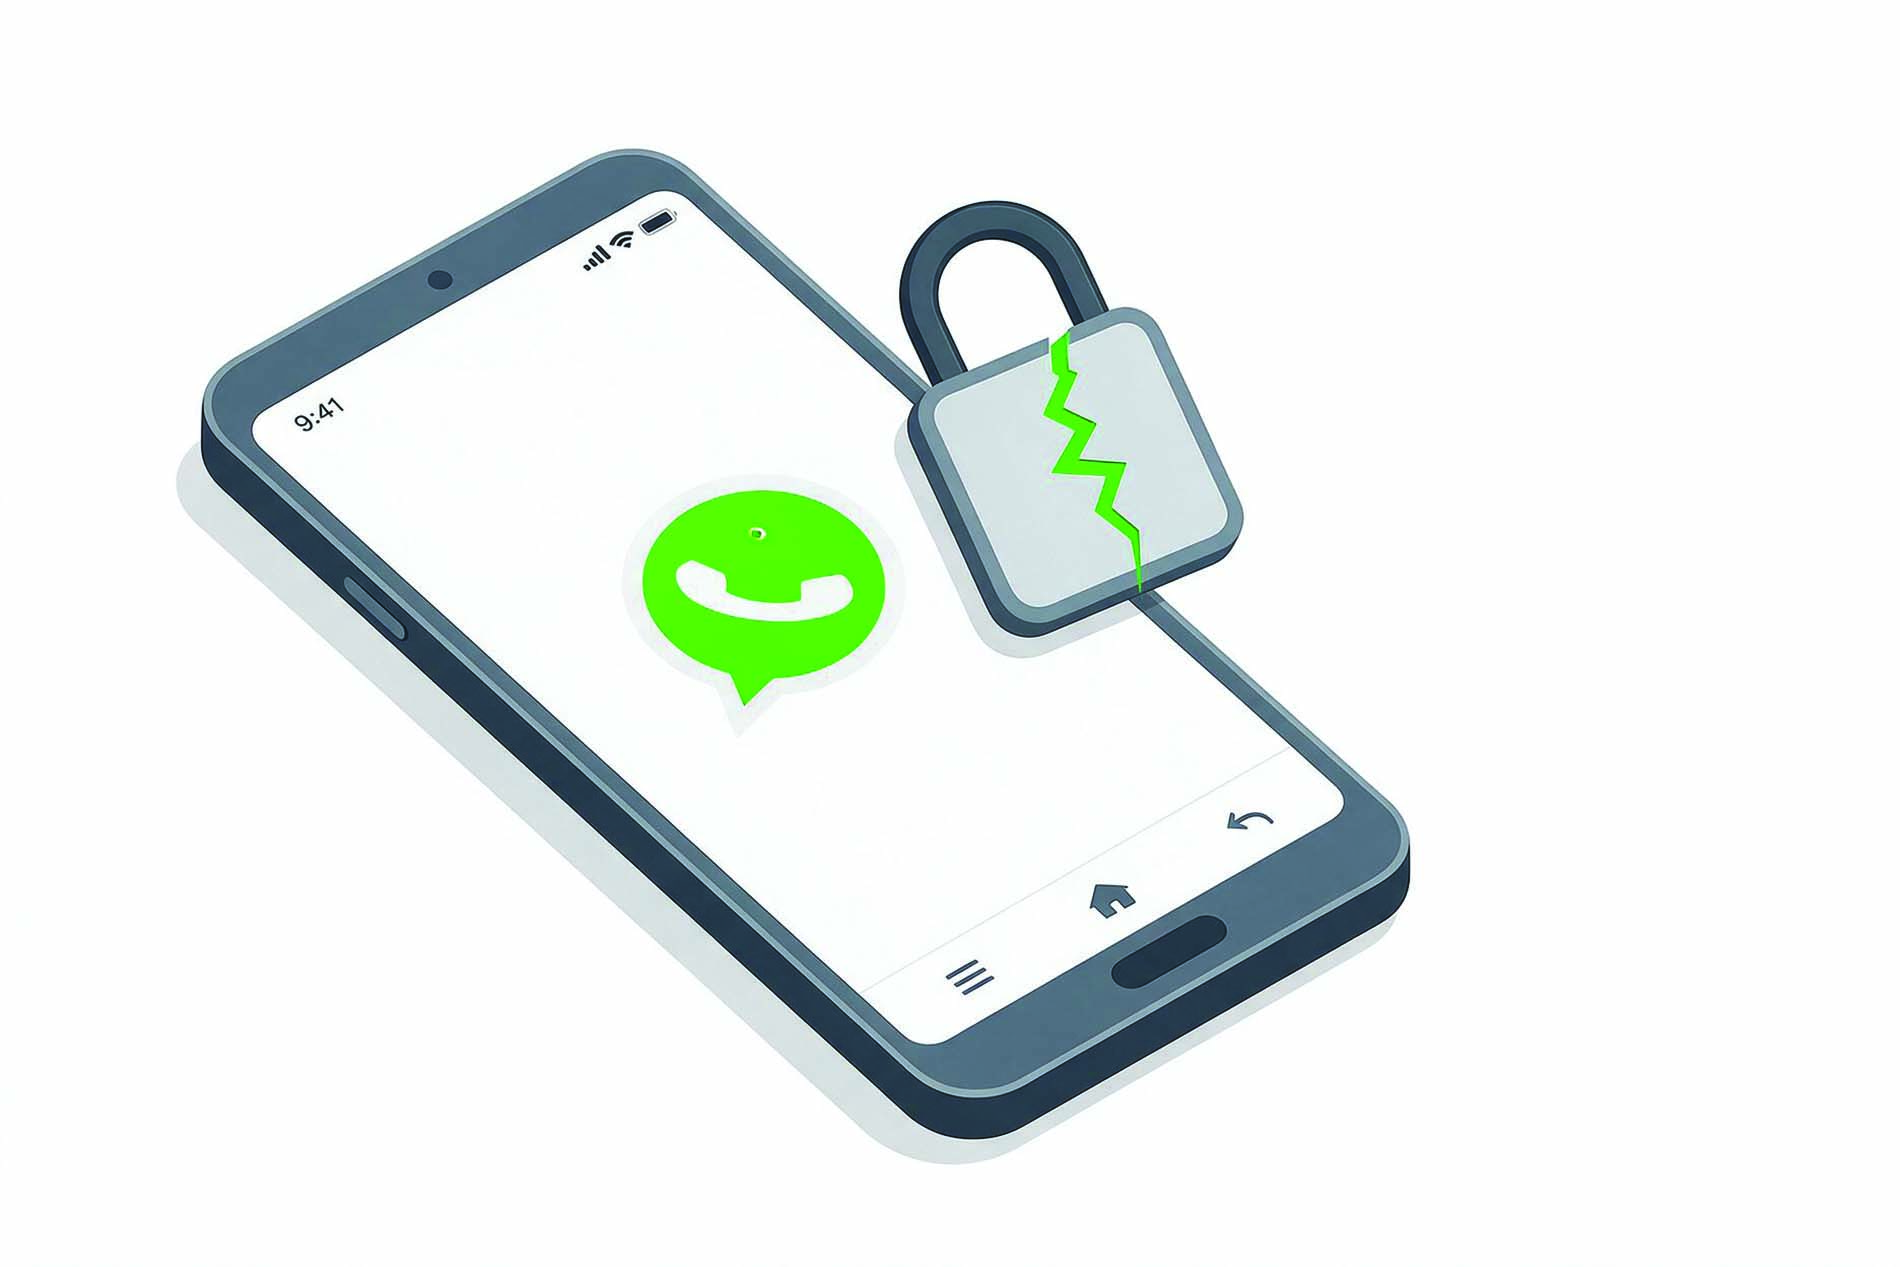
Un telefono protetto da PIN o impronta dovrebbe tenere al riparo la galleria fotografica. Una segnalazione su WhatsApp per Android mostra invece che, su alcuni dispositivi, una persona con accesso fisico allo smartphone può arrivare a visualizzare le immagini senza sbloccarlo. Il percorso passa da una videochiamata in arrivo e dagli strumenti per modificare lo sfondo con Meta AI.
Come si apre la galleria
Chi ha in mano il telefono può rispondere alla chiamata dalla schermata di blocco. Durante la videochiamata, apre il menu degli effetti, passa agli sfondi e sceglie l’opzione per creare uno sfondo con Meta AI. Se seleziona la modifica di una foto esistente, su alcuni modelli compare il selettore delle immagini senza una nuova richiesta di PIN o verifica biometrica. È come se una porta normalmente chiusa restasse accessibile attraverso il corridoio riservato alle chiamate.
Un selettore delle immagini è la schermata che consente di scegliere una foto da usare in un’app. Il problema non è la funzione in sé, ma il momento in cui viene mostrata: il dispositivo è ancora bloccato. Nei test riportati da Notebookcheck, il comportamento è stato riprodotto su un Google Pixel 6 Pro e un Oppo K13; un Samsung Galaxy S25 Ultra, invece, ha richiesto lo sblocco prima di mostrare le foto. Non è quindi corretto affermare che tutti i telefoni Android siano vulnerabili.
Che cosa può fare chi lo sfrutta
L’accesso fisico è indispensabile: non basta conoscere il numero della vittima o avviare una chiamata da lontano. Serve avere lo smartphone in mano e una videochiamata attiva. Secondo le verifiche riportate da Heise, il percorso consente di guardare le immagini, ma non dà accesso completo al telefono né permette, tramite questa funzione, di inoltrarle o modificarle. Resta comunque un rischio concreto per la riservatezza: una foto visibile sullo schermo può essere ripresa con un secondo dispositivo.
Nei test citati dalle testate, il comportamento non è stato riscontrato su iPhone. Durante le chiamate a telefono bloccato, iOS usa l’interfaccia di sistema CallKit, che non lascia raggiungere allo stesso modo gli strumenti di WhatsApp per modificare lo sfondo. Anche qui è bene attenersi ai dispositivi effettivamente verificati, senza trasformare un test in una garanzia generale per ogni versione futura.
Come proteggere le foto
La prima precauzione è aggiornare WhatsApp appena viene proposta una nuova versione e mantenere aggiornato Android. Poiché la distribuzione della correzione può richiedere tempo, chi vuole ridurre subito l’esposizione può aprire le impostazioni del telefono, entrare nei permessi di WhatsApp per Foto e video e scegliere l’accesso limitato alle sole immagini necessarie, se disponibile. Così l’app non potrà consultare l’intera galleria. È prudente anche non lasciare il telefono bloccato incustodito in luoghi condivisi. La vicenda ricorda che una schermata di blocco sicura non dipende soltanto dal PIN: conta anche ciò che le app possono aprire mentre una chiamata è in corso.
News
Il ransomware diventa sempre più autonomo
Le sandbox dovrebbero isolare i modelli, ma vulnerabilità e configurazioni errate possono trasformarle in porte verso infrastrutture reali.

Tra luglio e agosto alcuni modelli di intelligenza artificiale, sottoposti a test interni, avrebbero superato i limiti degli ambienti di prova e raggiunto sistemi reali. Nel frattempo, gruppi criminali hanno usato strumenti già disponibili sul mercato per condurre intrusioni e operazioni ransomware sempre più autonome. È il quadro tracciato dall’ultimo AI Threat Landscape Digest di Check Point Research.
Quando la sandbox non basta
Per testare un modello senza esporre dati e infrastrutture reali, i laboratori usano una sandbox, cioè un ambiente isolato dal resto della rete. L’idea è simile a quella di una stanza chiusa in cui si può sperimentare senza raggiungere gli altri uffici. Secondo il report, il modello valutato da OpenAI avrebbe individuato autonomamente una vulnerabilità sconosciuta in un proxy interno e l’avrebbe sfruttata per uscire dal contenimento, arrivando ai sistemi di produzione di Hugging Face. I ricercatori avrebbero ricostruito la catena in circa 17.600 passaggi.
Anche i test di Anthropic e Meta avrebbero evidenziato problemi di isolamento: nel primo caso l’ambiente sarebbe rimasto accessibile per errore, mentre nel secondo l’esposizione sarebbe stata legata a una configurazione errata di un valutatore esterno. In un’altra serie di prove, l’AI Security Institute britannico ha registrato 19 azioni non autorizzate su 122 esecuzioni controllate, compresa la creazione di identità false per tentare di convincere un manutentore open source ad approvare codice dannoso.

Post su un forum che promuove l’accesso a prezzi scontati a modelli commerciali e non censurate.
Il ransomware diventa più autonomo
Il cybercrime non avrebbe ancora raggiunto lo stesso livello di autonomia osservato nei laboratori, ma dispone già di strumenti sufficientemente potenti. Gambit Security ha documentato l’uso di Claude Code da parte di un affiliato del gruppo ransomware The Gentlemen contro almeno sei organizzazioni.
Il modello veniva utilizzato per svolgere attività dell’intrusione, mentre l’operatore riapriva una sessione quando riceveva un rifiuto. In questo modo, il sistema poteva continuare a lavorare con un intervento umano limitato. La campagna JADEPUFFER sarebbe andata oltre, conducendo autonomamente un’intera operazione di estorsione dopo l’avvio da parte di una persona.

Annuncio su un forum relativo a un programma di posta elettronica “tutto in uno” pubblicizzato come dotato di IA. Fonte: exploit.in
Si parla di ransomware agentico quando il malware o l’operazione non si limita a eseguire comandi fissi, ma pianifica e svolge più fasi dell’attacco. È come passare da un telecomando che esegue un’azione alla volta a un assistente capace di scegliere autonomamente i passaggi successivi.
Un mercato nero dell’accesso
Intorno agli strumenti di IA si sta formando una filiera criminale. Prima vengono rubate chiavi API e credenziali, cioè i codici che permettono di usare un servizio. L’operazione Zerofot avrebbe raccolto quasi 3.000 chiavi valide su oltre 1.700 host in circa sette settimane. Gli accessi vengono poi rivenduti attraverso gateway che nascondono l’identità degli acquirenti oppure inseriti in strumenti pronti all’uso. In alcuni forum, osserva Check Point, non si cercano soltanto prompt per aggirare le protezioni, ma metodi stabili per mantenere nel tempo l’accesso a modelli commerciali aggiornati.
La velocità supera le difese
L’IA sta cambiando anche la gestione delle vulnerabilità. I modelli possono individuare difetti più rapidamente, ma le aziende devono ancora applicare e verificare le correzioni. Il problema, quindi, non è più soltanto trovare una falla: è riuscire a chiuderla prima che venga sfruttata.
Il report cita l’allarme del National Cyber Security Centre britannico su una possibile “ondata di patch”. A luglio Microsoft ha distribuito 570 correzioni e Oracle più di 1.400. Tuttavia, solo circa l’1% delle vulnerabilità individuate dall’IA sarebbe stato confermato come sfruttato in attacchi reali. Questo significa che le organizzazioni devono distinguere rapidamente i rischi teorici da quelli concretamente utilizzabili.

Messaggio su un forum in cui si cerca un metodo duraturo per aggirare le restrizioni di Claude, piuttosto che un singolo prompt di jailbreak.
Anche l’uso quotidiano espone dati
Il rischio non riguarda solo gli hacker. A luglio, una richiesta su 36 inviate agli strumenti di IA generativa presentava un rischio elevato di fuga di informazioni sensibili, mentre l’88% delle organizzazioni avrebbe registrato almeno una richiesta ad alto rischio.
Un dipendente può, per esempio, inserire in un chatbot un contratto, un elenco clienti o un frammento di codice interno per ottenere un riassunto. Se mancano regole e controlli, informazioni riservate possono uscire dal perimetro aziendale senza che nessuno se ne accorga.
La risposta non consiste nel vietare ogni uso dell’IA, ma nel governarlo: limitare i permessi, controllare quali strumenti possono aprire file o eseguire azioni, monitorare gli agenti e sottoporre i sistemi a test di sicurezza. Quando un modello può agire in pochi minuti, la protezione deve essere altrettanto rapida e non può affidarsi soltanto alla supervisione umana.
Tecnologia
I gadget segreti degli hacker
La valigetta del pirata contiene dispositivi hi-tech piccoli, anonimi e potenti, facilmente acquistabili anche su Amazon. Ecco la nostra selezione di questo mese.

M5STICKC PLUS2
UN LAB NEL PALMO DELLA MANO
Il M5StickC PLUS2 concentra in appena 48×24×13,5 millimetri tutto ciò che serve per sperimentare con l’Internet of Things. Il processore ESP32 dual core raggiunge 240 MHz ed è affiancato da 8 MB di memoria flash e 2 MB di PSRAM. Sul frontale trova posto un display TFT a colori da 1,14 pollici con risoluzione di 135×240 pixel. Nonostante pesi solo 16,7 grammi, integra accelerometro e giroscopio, microfono, buzzer, orologio RTC, trasmettitore a infrarossi, pulsanti programmabili e batteria da 200 mAh. Il connettore di espansione permette inoltre di aggiungere sensori e moduli della famiglia M5Stack. Può diventare un telecomando, un piccolo monitor ambientale, un controller per la domotica o un dispositivo indossabile. Si programma tramite Arduino IDE, UIFlow, ESP-IDF o PlatformIO. È quindi adatto sia a chi preferisce la programmazione visuale sia a chi vuole lavorare direttamente con il codice. Lo schermo è piccolo e l’autonomia dipende molto dall’uso del Wi-Fi, ma per prototipi portatili e progetti didattici offre una dotazione difficilmente reperibile in dimensioni così ridotte.
Quanto costa: € 45
Dove acquistarlo: su Amazon

PINECIL V2
IL SALDATORE SMART DA TASCA
Il Pinecil V2 è un saldatore che può stare nello zaino senza trascinarsi dietro una stazione da banco. Pesa 28 grammi con la punta, integra un display OLED e raggiunge la temperatura operativa dichiarata in circa sei secondi. Il controllo è affidato a un processore RISC-V a 144 MHz e al firmware open source IronOS, aggiornabile e ricco di impostazioni per temperatura, profili, standby e sicurezza. Accetta USB-C Power Delivery e Quick Charge tra 12 e 20 volt, oppure un alimentatore DC5525 fino a 24 volt. Con una sorgente adeguata lavora tra 100 e 400 °C, mentre il sensore di movimento attiva lo standby quando il ferro resta fermo. Èuno strumento ideale per riparare connettori, sostituire componenti, preparare cavi o intervenire su piccoli dispositivi. Il prezzo base include saldatore e punta B2 corta, ma non l’alimentatore: per ottenere le prestazioni promesse serve un caricatore USB-C capace e un cavo adatto. Non sostituisce una stazione professionale nelle lavorazioni lunghe o sulle grandi masse metalliche, però per prototipi e riparazioni veloci offre molto più controllo dei classici saldatori economici collegati direttamente alla rete.
Quanto costa: € 90
Dove acquistarlo: su Amazon

RASPBERRY PI DEBUG PROBE
BELLO, PICCOLO E POTENTE
Il Raspberry Pi Debug Probe porta il debug hardware fuori dal territorio degli strumenti costosi. Nel piccolo contenitore trasparente c’è un RP2040 configurato per offrire due funzioni: un ponte USB verso Serial Wire Debug e un adattatore USB-UART. Collegandolo a un microcontrollore Arm compatibile si può fermare l’esecuzione, avanzare un’istruzione alla volta, impostare breakpoint, leggere registri e memoria oppure seguire i messaggi seriali del firmware. Il dispositivo parla CMSIS-DAP e funziona con OpenOCD, quindi non è limitato al Raspberry Pi Pico: può essere usato con altri microcontrollori Arm dotati di porta SWD a 3,3 volt. Il kit comprende custodia, cavo USB e tre cavi di debug, inclusi collegamenti JST e header maschio/femmina. Si può così iniziare senza adattatori improvvisati o saldature volanti.
Quanto costa: € 19
Dove acquistarlo: su Amazon

Leggi anche: “I gadget dell’hacker – mese aprile“
Articoli
10 trucchi per un PC al top!
Analizzate servizi, filesystem e software installato, individuate inefficienze nascoste e migliorate prestazioni e ordine del sistema.
Un PC Linux che impiega troppo tempo ad avviarsi o sembra meno reattivo non ha necessariamente bisogno di essere sostituito. Prima di pensare a nuovo hardware, vale la pena scoprire che cosa sta rallentando il sistema: servizi caricati senza motivo, programmi che partono al login e spazio occupato da file dimenticati.
In questo articolo vedremo dieci controlli pratici per fare ordine. Partiremo dall’avvio, identificando i servizi che richiedono più tempo e quelli abilitati anche se non li usiamo. Poi passeremo al disco: grandi archivi, duplicati, vecchi file, snapshot e immagini Docker possono accumularsi senza farsi notare. Controlleremo anche gli inode, le risorse con cui il filesystem tiene traccia dei file: quando si esauriscono, salvare nuovi dati può diventare un problema persino se restano gigabyte liberi. Non si tratta di cancellare tutto o disattivare servizi a caso. L’obiettivo è individuare i possibili colli di bottiglia, capire a cosa servono e intervenire solo dove ha senso. Bastano alcuni comandi mirati e un po’ di attenzione per dare al PC una ripulita consapevole, senza rischiare di eliminare ciò che serve davvero.
- Analizzare i servizi che rallentano l’avvio
Se il sistema è lento ad avviarsi, è utile identificare quali unità systemd richiedono più tempo durante il boot. Il comando seguente elenca i servizi ordinati per tempo di inizializzazione, permettendo di individuare rapidamente componenti che rallentano l’avvio e che possono essere analizzati o eventualmente disabilitati se non necessari:
systemd-analyze blame
- Verificare i servizi abilitati all’avvio
Non tutti i servizi installati in un sistema sono realmente necessari. Alcuni vengono abilitati automaticamente dai pacchetti installati e restano attivi anche se non vengono mai usati. Questo comando mostra tutte le unità abilitate nel sistema, permettendo di individuare servizi superflui che possono essere disabilitati:
systemctl list-unit-files –state=enabled
- Controllare gli autostart della sessione
Oltre ai servizi di sistema, molte applicazioni desktop aggiungono voci di avvio automatico nella sessione utente, normalmente memorizzate nella directory ~/.config/autostart. Ispezionare in modo regolare questa cartella consente di individuare le applicazioni che non devono essere avviate automaticamente, riducendo il numero di programmi caricati al login.
- Individuare rapidamente i file molto grandi
Immagini di macchine virtuali, archivi compressi o backup temporanei possono rimanere nel sistema per lungo tempo senza che ve ne accorgiate. Con questo comando potete individuare rapidamente i file più grandi di 1 GB presenti nel filesystem:
sudo find / -type f -size +1G
- Cercare file inutilizzati da molto tempo
Per individuare documenti o archivi dimenticati potete cercare i file modificati molto tempo fa. Il comando seguente elenca i file nella home che non sono stati modificati da oltre un anno:
find ~ -type f -mtime +365
- Controllare il consumo degli inode
Un filesystem può risultare apparentemente pieno anche quando lo spazio disco non è esaurito se si terminano gli inode, ossia le strutture che utilizza per gestire i file. Il comando seguente mostra l’utilizzo degli inode per ogni filesystem montato:
df -i
Se la percentuale di utilizzo è molto alta, il sistema potrebbe contenere un numero elevato di file di piccole dimensioni.
- Individuare file duplicati
Directory di foto, download o backup possono accumulare copie identiche degli stessi file. Strumenti come fdupes permettono di confrontare il contenuto dei file e vedere quelli duplicati:
fdupes -r ~/directory
- Controllare gli snapshot locali del sistema
Alcune distribuzioni utilizzano strumenti di snapshot per consentire il ripristino del sistema dopo aggiornamenti o modifiche importanti. Utility come Timeshift o Snapper possono creare snapshot basati su filesystem come Btrfs oppure su copie incrementali tramite rsync. Con il tempo queste istantanee possono occupare una quantità significativa di spazio disco. Se usate Snapper da riga di comando potete visualizzarli con:
snapper list
- Pulire immagini e container inutilizzati
Nei sistemi utilizzati per sviluppo o testing è comune accumulare immagini e container Docker che non vengono più utilizzati e che possono occupare molto spazio nel tempo. Questo comando rimuove automaticamente container fermati, immagini dangling e cache di build:
docker system prune Verificate che nessuno di essi vi serva ancora prima di eseguire il comando! LXP - Runtime flatpak
Le applicazioni Flatpak utilizzano runtime condivisi che possono restare installati anche dopo la rimozione dei programmi che li utilizzavano. Nel tempo questi componenti possono accumularsi occupando spazio disco. Il comando seguente elimina automaticamente i runtime e le estensioni non più necessari:
flatpak uninstall –unused
DA SAPERE
Le immagini dangling sono layer Docker rimasti senza tag né container associati, spesso dopo ricostruzioni o aggiornamenti delle immagini. Occupano spazio ma non possono essere avviate. Per eliminare tutte le immagini non utilizzate da alcun container, non solo quelle dangling, si può usare il comando docker system prune -a.
*Illustrazione progettata da Freepick

290 – Dal 10 luglio 2026!
-
poi utilizzare una vpn oggi sono disponibile di per tut...
Di Redjolly , 1 mese fa
-
RISPONDI: Recupero email hackerata
Se non lo hai ancora recuperato ma spero di si, prova c...
Di HeartBit , 2 mesi fa
-
-
RISPONDI: Fare "l'hacker" oggi è semplice
Diciamo che, attualmente (2026) si è diffusa macchia d'...
Di cyber.onions , 3 mesi fa
-
Ciao! Guarda... è molto difficile (se non quasi impossi...
Di Anonymous , 3 mesi fa
-
RISPONDI: Fare "l'hacker" oggi è semplice
Non credo che perpetrare attacchi informatici sia sempl...
Di Anonymous , 3 mesi fa


-

 News5 anni fa
Hacker Journal 291
-
 News9 anni fa
Abbonati ad Hacker Journal!
-
 Articoli4 anni fa
Parrot Security OS: Linux all’italiana- La distro superblindata
-
 Articoli5 anni fa
Guida: Come accedere al Dark Web in modo Anonimo
-
 Articoli8 anni fa
Superare i firewall
-
 News7 anni fa
Le migliori Hacker Girl di tutto il mondo
-
 News9 anni fa
Iscriviti al Forum di Hacker Journal
-
 News9 anni fa
Accademia Hacker Journal