
Proxy

Cybersecurity
ConfSec 2026 accende il dibattito sulla cyber sicurezza
Il 24 settembre Porto Giardino, a Monopoli, ospita l’undicesima edizione di ConfSec: una giornata gratuita di confronto su cybersecurity, IA e gestione del rischio digitale.


La sicurezza informatica non è più un tema riservato agli specialisti. Riguarda chi gestisce un’azienda, chi lavora con dati dei clienti, chi usa servizi cloud e, sempre più spesso, chi introduce strumenti di intelligenza artificiale nelle attività quotidiane. Attorno a questa trasformazione ruota l’undicesima edizione di ConfSec, in programma il 24 settembre a Porto Giardino, a Monopoli, in provincia di Bari.
Il tema portante dell’incontro sarà “Cybersecurity nell’era dell’AI: nuove minacce, nuove strategie, nuove responsabilità”. Un titolo che riassume una sfida concreta: l’IA può aiutare a riconoscere attività sospette e automatizzare la difesa, ma può anche rendere più veloci e credibili le truffe online. Un esempio è il phishing, cioè la falsa e-mail che imita banche, fornitori o colleghi per rubare password e dati. Con gli strumenti generativi, un messaggio fraudolento può essere scritto meglio, personalizzato e diffuso più facilmente.
ConfSec propone un’intera giornata di incontri, dalle 9 alle 18, con una sessione plenaria istituzionale, due percorsi paralleli – uno più orientato alle strategie aziendali e uno agli aspetti tecnici – spazi dimostrativi e momenti dedicati al networking. Il programma prevede 12 interventi nei due track, oltre 25 speaker ed esperti e circa 400 partecipanti attesi.
L’iniziativa è rivolta a CISO, CIO, responsabili IT, security manager, tecnici, consulenti e vendor, ma anche a imprenditori e decision maker che devono comprendere come gestire il rischio digitale. In parole semplici, non si parlerà soltanto di hacker e software malevoli: al centro ci saranno anche scelte organizzative, formazione, gestione dei fornitori, protezione delle informazioni e responsabilità del management.
Uno dei temi chiave sarà la NIS2, la normativa europea che impone a numerose organizzazioni di adottare misure di sicurezza concrete e verificabili. La questione non riguarda più solo il reparto IT. Secondo il programma dell’evento, le nuove regole attribuiscono al consiglio di amministrazione un ruolo diretto nell’approvazione delle misure di cybersecurity e richiedono di valutare la criticità dei servizi offerti, non soltanto quella dei singoli computer o server.
Dal 2015 ConfSec si propone come punto di incontro per il Sud Italia tra imprese, professionisti e istituzioni impegnati nella protezione delle informazioni e nella gestione del rischio cyber. L’edizione 2026 punta quindi a offrire non soltanto aggiornamento tecnico, ma occasioni di confronto su come passare dalle regole alla pratica: riconoscere le minacce, definire responsabilità e costruire difese adatte a un contesto in cui dati, servizi digitali e IA sono ormai intrecciati.
La partecipazione è gratuita, con iscrizione obbligatoria tramite il sito ufficiale dell’evento. Le registrazioni, secondo le informazioni diffuse dagli organizzatori, chiuderanno il 18 settembre, salvo esaurimento dei posti disponibili. Il programma completo dell’evento è consultabile a questo indirizzo.


Concordato Preventivo R.G. P.U. 640-4/2024, Tribunale di Milano, Datamatic S.r.l. (già Datamatic S.p.A.), Commissario Giudiziale Dott. avv. Carlo Pagliughi.
Pubblicità di offerta irrevocabile pervenuta ed invito alla manifestazione di interesse ex art. 91 CCII (c.d. offerte concorrenti) da sottoporre ad eventuale successiva procedura competitiva, per la cessione della partecipazione pari al 51% del capitale sociale di Datamatic Sistemi e Servizi S.p.A. (“DSS” o “Partecipazione”), di proprietà di Datamatic S.r.l., in relazione alla quale è pervenuta proposta irrevocabile di acquisto al prezzo di Euro 550.000,00 (cinquecentocinquantamila/00)
Si invitano gli eventuali interessati a manifestare l’interesse all’acquisto della Partecipazione, per il prezzo base di Euro 550.000,00 (cinquecentocinquantamila/00). La manifestazione di interesse avente ad oggetto la Partecipazione dovrà pervenire entro e non oltre le ore 12:00 del 12 ottobre 2026 all’indirizzo pec [email protected]. Si precisa che all’indirizzo [email protected] potrà essere inviata richiesta di accesso alla Data Room, previa sottoscrizione di un accordo di riservatezza. Il presente annuncio e la ricezione di eventuali manifestazioni di interesse non comportano alcun obbligo od impegno alla alienazione nei confronti di eventuali offerenti, e per essi alcun diritto a qualsiasi titolo (mediazione o consulenza). L’invito a manifestare completo è pubblicato sul Portale delle Vendite Pubbliche e messo a disposizione a semplice richiesta.
L’annuncio completo è scaricabile cliccando qui.
Articoli
Account online dimenticati
Anche la presenza sul Web accumula “residui” da scovare ed eliminare per velocizzare il proprio sistema.
Nel tempo è facile accumulare numerosi account online: servizi provati una volta, forum tecnici, piattaforme cloud, repository o siti utilizzati per scaricare documentazione. Molti rimangono attivi anche quando non vengono più utilizzati. Il problema non è solo organizzativo ma anche di sicurezza. Per questo è utile trattare gli account online come qualsiasi altra risorsa del sistema: periodicamente vanno identificati, verificati e, se necessario, rimossi.
Come individuare gli account
Il modo più semplice per ricostruire l’elenco dei servizi a cui ci si è registrati è utilizzare la posta elettronica come archivio. La maggior parte delle piattaforme invia, infatti, messaggi automatici quando viene creato un account o quando sono effettuate operazioni sensibili come la verifica dell’indirizzo email o la reimpostazione della password. Una ricerca nella mailbox con termini tipici dei messaggi di registrazione, come “benvenuto”, “verifica il tuo indirizzo email”, “account creato” o “reimposta la password”, permette di individuare rapidamente molti servizi utilizzati negli
anni. In quelli internazionali cercate formule come “welcome”, “verify your email” o “password reset”. Se avete la posta in archivi locali potete effettuare ricerche analoghe anche dalla riga di comando. Strumenti come grep permettono di analizzare rapidamente grandi archivi con ricerche come:
grep -Ri “welcome” ~/Mail
Una volta individuato un servizio, conviene verificare alcune informazioni disponibili nella maggior parte delle piattaforme, come la data dell’ultimo accesso, l’ultima modifica della password, l’eventuale presenza di sessioni attive oppure una cronologia degli accessi recenti. Questi dati permettono di capire se l’account è stato utilizzato di recente
oppure se è rimasto inattivo per anni. Nel secondo caso è spesso più sicuro eliminarlo.
Password manager e accessi federati
Anche password manager come Bitwarden o KeePassXC permettono di visualizzare l’elenco dei servizi registrati e spesso consentono di ordinare le voci in base alla data di creazione o all’ultimo utilizzo. Potrete così individuare rapidamente servizi utilizzati anni prima, eventuali account duplicati e password ripetute, eliminando quel chen non serve. Un’attenzione particolare merita anche l’autenticazione tramite servizi esterni (Single Sign-On o SSO) con Google, GitHub o altri provider di identità. Questo meccanismo utilizza protocolli di autorizzazione che consentono a un sito di usare l’identità gestita da un’altra piattaforma. Nel tempo è facile accumulare numerose autorizzazioni di
questo tipo senza accorgersene. Potete controllare queste integrazioni nelle impostazioni di sicurezza dei principali servizi, dove di solito è presente una sezione dedicata alle applicazioni collegate o agli accessi autorizzati. Rimuovere le integrazioni non più necessarie riduce il numero di servizi che possono accedere alla vostra identità principale e
limita la superficie di esposizione.
Eliminare o neutralizzare quel che non serve
Quando un account non serve più, la soluzione migliore è eliminarlo tramite le impostazioni del servizi anche se, in alcuni casi, è necessario contattare il supporto o seguire procedure manuali. Se l’eliminazione non è possibile, potete comunque ridurre il rischio sostituendo la password con una stringa casuale generata dal password manager, rimuovendo le informazioni personali dal profilo, disattivando notifiche e integrazioni esterne e revocando eventuali token di accesso. Un controllo periodico del password manager e delle email di registrazione è spesso sufficiente per individuare account inutilizzati e ridurre progressivamente il numero di credenziali attive.
Può diventare un problema di sicurezza
Gli account vecchi spesso utilizzano password che non sono mai state aggiornate oppure credenziali riutilizzate su altri servizi. Se una di queste credenziali compare in un database compromesso, un account dimenticato può diventare un bersaglio facile per attacchi automatici di credential stuffing, nei quali le credenziali rubate vengono provate su numerosi servizi diversi. Un secondo rischio riguarda i dati personali. Molti servizi conservano informazioni, cronologie o file associati all’account anche dopo lunghi periodi di inattività. Se l’account non viene più monitorato, eventuali accessi non autorizzati possono passare inosservati.
Leggi anche: “Il portachiavi in bella mostra“
News
Il phishing cambia strada
Una campagna fraudolenta prometteva riduzioni e cancellazioni dei debiti per convincere le vittime a telefonare ai truffatori.

Il phishing non ha più bisogno di un link sospetto, di un allegato infetto o di una pagina Web contraffatta. A volte gli basta un numero di telefono. È il meccanismo alla base di una campagna individuata e bloccata da Check Point, che ha sfruttato le preoccupazioni economiche dei destinatari per avviare conversazioni telefoniche controllate dai criminali. I messaggi promettevano aiuti finanziari, riduzioni delle rate, consolidamento dei debiti o addirittura la cancellazione di somme dovute. L’obiettivo era convincere il destinatario a chiamare un numero indicato nell’e-mail per ricevere maggiori informazioni. In appena due settimane, i ricercatori hanno individuato circa 24.700 messaggi collegati alla campagna, distribuiti tra più di 9.000 organizzazioni.
Come funziona la truffa
La tecnica rientra nella cosiddetta ingegneria sociale, cioè l’insieme di strategie con cui gli aggressori manipolano le persone invece di attaccare direttamente un sistema. In questo caso il punto debole non è una vulnerabilità del computer, ma una preoccupazione molto concreta: il timore di non riuscire a pagare un debito o la speranza di ottenere un sostegno economico.
Il messaggio può sembrare una normale comunicazione commerciale o un’offerta di assistenza. Non contiene necessariamente file pericolosi né collegamenti da cliccare. Proprio per questo può sfuggire ai controlli tradizionali, abituati a cercare URL malevoli, allegati sospetti o malware conosciuti.

Esempio di e-mail fraudolenta.
La truffa prende forma quando la vittima telefona. Da quel momento, la conversazione si sposta fuori dalla casella e-mail, dove i sistemi di sicurezza dell’organizzazione hanno molta meno visibilità. Il finto operatore può chiedere dati personali, informazioni finanziarie, numeri di carta o codici di verifica. In alternativa, può costruire un rapporto di fiducia e rinviare la richiesta di denaro o di credenziali a un momento successivo.
Il numero di telefono, quindi, è soltanto il punto di arrivo. L’attacco comincia nella posta in arrivo, ma punta a portare la vittima su un canale più difficile da controllare. È come ricevere un volantino apparentemente innocuo che invita a entrare in un ufficio: il rischio vero emerge durante la conversazione, non necessariamente sulla carta.
Il caso mostra un cambiamento importante nel modo di riconoscere il phishing. Non basta più chiedersi se un’e-mail contiene qualcosa di dannoso. Bisogna valutare anche che cosa vuole far fare al destinatario. Una richiesta di chiamare un numero può essere normale, ma diventa sospetta se è associata a urgenza, promesse molto vantaggiose, cancellazioni di debiti o richieste di informazioni sensibili.
Per gli utenti, la prima regola è non lasciarsi guidare dall’emozione. Prima di chiamare, occorre verificare l’identità del mittente attraverso canali ufficiali e autonomi, senza usare esclusivamente i recapiti presenti nel messaggio. È inoltre importante non fornire password, codici OTP, dati bancari o informazioni personali durante telefonate ricevute in risposta a e-mail inattese.
News
Così il cybercrime sfrutta il Back to School
Controllare i siti, attivare la MFA e diffidare da premi e iscrizioni urgenti sono le prime difese contro le truffe del rientro a scuola.

Il nuovo anno scolastico non porta con sé soltanto libri, lezioni e piattaforme online. Anche gli attaccanti si preparano al “Back to School”, approfittando dell’aumento delle comunicazioni via e-mail, delle nuove iscrizioni, della condivisione di documenti e dell’uso di servizi cloud. Secondo Check Point Research, il comparto dell’istruzione resta il più colpito al mondo.
Nel periodo compreso tra gennaio e luglio 2026, scuole, università e istituti di ricerca hanno registrato in media 4.696 attacchi informatici settimanali per organizzazione, con una crescita dell’8% rispetto allo stesso periodo dell’anno precedente. Il dato è oltre il doppio della media complessiva degli altri settori, pari a 2.150 attacchi. Nel solo mese di luglio, la media è salita a 4.848 attacchi alla settimana, il 14% in più su base annua.
L’istruzione è risultata quindi il primo bersaglio tra i 23 settori analizzati, davanti al comparto governativo. Il motivo è legato alla particolare complessità dell’ecosistema scolastico: molti utenti, dispositivi personali, reti aperte, sistemi cloud e informazioni di valore. Una violazione può coinvolgere non solo l’istituto, ma anche studenti, genitori, ricercatori, fornitori e amministrazioni collegate.

Settori maggiormente attaccati tra gennaio e luglio 2026 (media settimanale).
La pressione non è uniforme in tutte le aree del mondo. Tra gennaio e luglio, la regione APAC ha registrato il volume più elevato, con una media di 7.452 attacchi settimanali per organizzazione. Europa e America Latina hanno però mostrato gli incrementi più rapidi: rispettivamente +18% e +42% rispetto allo stesso periodo dell’anno precedente.
Migliaia di siti pronti a ingannare
Gli attaccanti non si limitano a cercare falle nei sistemi. Preparano anche siti Web costruiti per sembrare portali scolastici, universitari o istituzionali. A luglio sono stati individuati 18.954 nuovi domini a tema istruzione, con un aumento del 5% rispetto al mese precedente e del 3% su base annua.
Il dato più significativo riguarda la quota di domini dannosi. Se a giugno ne risultava malevolo uno ogni 305, a luglio il rapporto è salito a uno ogni 226. Alcuni indirizzi utilizzavano parole rassicuranti come “education”, “students” o “school” per sembrare autentici e convincere l’utente a inserire dati personali.
Tra le tecniche osservate ci sono anche campagne organizzate su larga scala: decine di domini dedicati a presunti prestiti per studenti o a corsi di formazione. L’obiettivo è intercettare chi cerca sconti, borse di studio, finanziamenti, iscrizioni o opportunità di lavoro.
Una delle esche individuate prometteva agli studenti un premio da 750 dollari. Dopo il primo clic, però, le vittime venivano indirizzate verso offerte fraudolente e contenuti legati al gioco d’azzardo. In altri casi, PDF apparentemente provenienti da istituti scolastici conducevano a false pagine Microsoft 365 e OneDrive, create per rubare le credenziali.

Finta promozione per gli studenti della catena USA, Target.
Il falso CAPTCHA
Un’altra campagna sfruttava un sito scolastico compromesso per distribuire malware. La pagina mostrava un falso CAPTCHA, il sistema che normalmente chiede di dimostrare di essere una persona e non un programma automatico. L’utente poteva pensare di dover completare una semplice verifica di sicurezza, ma l’operazione serviva in realtà a favorire il download di software malevolo.
I ricercatori hanno inoltre ipotizzato l’uso del cloaking, una tecnica che mostra contenuti diversi a seconda di chi visita la pagina. Un ricercatore può vedere una pagina vuota o un errore, mentre una potenziale vittima riceve il contenuto dannoso. È come avere una vetrina che cambia aspetto in base a chi passa davanti.
Per difendersi, scuole e università dovrebbero formare studenti e personale, controllare gli indirizzi Web prima di inserire dati, attivare l’autenticazione a più fattori e aggiornare regolarmente dispositivi e piattaforme. È utile anche monitorare i domini che imitano il nome dell’istituto e limitare i permessi di accesso alle informazioni sensibili.

Falso CAPTCHA che usa il brand Spotify per distribuire malware.
*Illustrazione progettata da Freepick
Articoli
Svuotare la RAM con criterio
Analizzare l’uso della memoria individua processi che consumano troppa RAM e provocano rallentamenti o uso eccessivo dello swap.

A differenza dello spazio su disco, la RAM non è una risorsa che deve essere mantenuta libera. Nei sistemi Linux moderni la memoria disponibile viene utilizzata in modo aggressivo per migliorare le prestazioni del sistema. Quando applicazioni e servizi non richiedono tutta la RAM installata, il kernel utilizza quella libera come page cache, cioè come area temporanea in cui conservare dati recentemente letti dal disco, riducendo significativamente i tempi di accesso ai file e alle applicazioni utilizzate più spesso. Se gli stessi dati vengono richiesti di nuovo, il sistema può recuperarli direttamente dalla memoria invece di leggerli dal disco, operazione molto più lenta. Per questo motivo è normale che gli strumenti di monitoraggio mostrino una quantità molto ridotta di RAM “libera”: è in gran parte utilizzata come cache. È importante capire che questa non è davvero occupata in modo permanente. Infatti, quando un’applicazione richiede più memoria, il kernel libera automaticamente le pagine di cache meno recenti e le rende disponibili ai nuovi processi. In altre parole, “svuotare” la RAM senza criterio potrebbe rallentare il sistema invece di migliorarlo!
Quando la memoria diventa un problema
Una situazione diversa si verifica quando uno o più processi consumano una quantità eccessiva di memoria nel tempo. Applicazioni mal configurate, servizi che accumulano dati in memoria o programmi con perdite di memoria (memory leak) possono saturare la RAM e costringere il sistema a utilizzare intensivamente lo swap, cioè l’area del disco usata come memoria di emergenza. Quando questo accade, il sistema può diventare sensibilmente più lento, perché le operazioni che normalmente avverrebbero in memoria devono essere trasferite sul disco. Nei computer desktop il sintomo più evidente è il rallentamento delle applicazioni e dell’interfaccia grafica; sui server, invece, possono aumentare i tempi di risposta dei servizi. Per questo motivo è utile controllare periodicamente l’uso della memoria e verificare se qualche processo stia crescendo in modo anomalo. A differenza della cache del filesystem, che viene gestita automaticamente dal kernel, il consumo di memoria da parte dei processi è un indicatore diretto del comportamento delle applicazioni in esecuzione: non trascuratela!
Analisi in tempo reale
Ci sono diversi strumenti per osservare in tempo reale come viene utilizzata la memoria del sistema, distinguendo tra quella usata dai processi, quella impiegata come cache e l’eventuale uso dello swap. Uno dei comandi più semplici è:
free -h
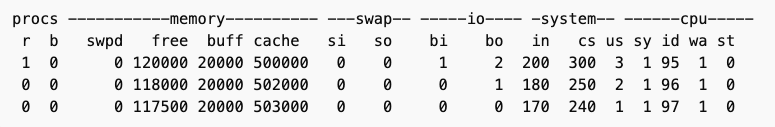
La colonna available che mostra è molto utile perché rappresenta la quantità di memoria che può essere allocata immediatamente senza ricorrere allo swap. Per analisi più dettagliate è possibile utilizzare strumenti interattivi come top o htop, che permettono di osservare i processi in esecuzione e ordinarli in base al consumo di memoria. In top è sufficiente premere il tasto M per ordinare l’elenco dei processi in base alla RAM utilizzata. Htop offre inoltre un’interfaccia più leggibile e permette di filtrare facilmente i processi più pesanti. Un altro strumento utile è vmstat, che fornisce informazioni sul comportamento della memoria virtuale e sullo stato dello swap:
vmstat 5
L’intervallo di aggiornamento (in questo caso 5 secondi) permette di osservare nel tempo l’andamento dell’uso della memoria e l’eventuale attivazione dello swap. L’output sarà simile a quello mostrato qui sotto, con aggiornamenti periodici delle principali statistiche del sistema: stato della memoria, attività dello swap, operazioni di I/O e utilizzo della CPU. Potrete così verificare rapidamente se l’utilizzo della memoria rientra nel comportamento normale del sistema o se indica un problema da approfondire.
News
Phishing e Intelligenza Artificiale
Una simulazione di Barracuda mostra come un account aziendale violato e un assistente AI possano essere sfruttati per cercare dati, imitare i dirigenti e avviare una frode finanziaria credibile.

L’intelligenza artificiale sta entrando nelle caselle di posta aziendali per aiutare a riassumere conversazioni, cercare informazioni, preparare testi e organizzare il lavoro. Ma se un criminale riesce a entrare in un account, lo stesso assistente può trasformarsi in una guida rapidissima dentro l’azienda. È lo scenario illustrato da una simulazione condotta dal Red Team di Barracuda, basata su Copilot ma applicabile, secondo i ricercatori, a qualunque assistente AI integrato nella posta e nei servizi di produttività.
Il punto di partenza è un singolo account dipendente violato. Da solo, potrebbe già offrire e-mail, contatti e documenti. Con l’IA, però, l’attaccante può porre domande in linguaggio naturale e ottenere in pochi secondi una mappa delle informazioni utili: chi ha ruoli decisionali, quali progetti sono in corso, dove si trovano fatture, quali pagamenti attendono l’approvazione e come scrivono i dirigenti.
È come lasciare un intruso in un archivio pieno di faldoni, ma consegnargli anche un assistente capace di cercare subito “tutti i pagamenti in sospeso”, “le conversazioni con la contabilità” o “i messaggi più recenti del CEO”. L’IA non viola l’account: usa però i permessi già disponibili a quell’account e rende la ricerca molto più veloce e mirata.

La fasi della simulazione
Il primo obiettivo degli aggressori è stato mantenere l’accesso senza farsi notare. Per farlo, sono state create regole automatiche nella casella di posta in grado di nascondere avvisi di login o inoltrare messaggi importanti. Sono funzioni nate per gestire meglio la posta, ma che in mani sbagliate possono impedire alla vittima di accorgersi che qualcosa non va.
Il passo successivo è il cosiddetto phishing interno. L’attaccante usa l’account reale di un dipendente per inviare al CEO un messaggio costruito con informazioni autentiche e con uno stile credibile. Non è la classica mail piena di errori: arriva da un indirizzo aziendale valido, cita attività esistenti e può sembrare perfettamente coerente con il lavoro quotidiano.
Una volta ottenuto l’accesso all’account del dirigente, anche tramite il furto del token di sessione – la chiave temporanea che mantiene aperto un accesso senza chiedere ogni volta la password – la ricerca diventa ancora più delicata. Nel test, una richiesta rivolta all’assistente AI ha fatto emergere fatture, pagamenti e flussi di approvazione, compreso un bonifico in attesa di quasi 250.000 dollari.
A quel punto è bastato preparare un messaggio apparentemente inviato dal CEO alla contabilità, chiedendo di cambiare il conto corrente del beneficiario prima dell’autorizzazione del pagamento. La richiesta conteneva dettagli reali, proveniva dalla casella autentica del dirigente e rispecchiava il suo modo di comunicare: condizioni che rendono più difficile per i tradizionali filtri e-mail individuare la frode.
La lezione non è che l’IA sia di per sé pericolosa, ma che gli account potenziati dall’IA devono essere protetti come risorse ad alto valore. Per le aziende, significa rafforzare l’autenticazione a più fattori, controllare accessi e regole di inoltro insolite, limitare i permessi dell’assistente AI e applicare verifiche fuori banda per modifiche ai dati di pagamento. Se arriva una richiesta di cambiare un IBAN, ad esempio, non dovrebbe bastare una mail: serve una conferma tramite un contatto conosciuto e indipendente.

290 – Dal 10 luglio 2026!
-
poi utilizzare una vpn oggi sono disponibile di per tut...
Di Redjolly , 1 settimana fa
-
RISPONDI: Recupero email hackerata
Se non lo hai ancora recuperato ma spero di si, prova c...
Di HeartBit , 3 settimane fa
-
-
RISPONDI: Fare "l'hacker" oggi è semplice
Diciamo che, attualmente (2026) si è diffusa macchia d'...
Di cyber.onions , 2 mesi fa
-
Ciao! Guarda... è molto difficile (se non quasi impossi...
Di Anonymous , 2 mesi fa
-
RISPONDI: Fare "l'hacker" oggi è semplice
Non credo che perpetrare attacchi informatici sia sempl...
Di Anonymous , 2 mesi fa


-

 News5 anni fa
Hacker Journal 291
-
 News9 anni fa
Abbonati ad Hacker Journal!
-
 Articoli4 anni fa
Parrot Security OS: Linux all’italiana- La distro superblindata
-
 Articoli5 anni fa
Guida: Come accedere al Dark Web in modo Anonimo
-
 Articoli8 anni fa
Superare i firewall
-
 News7 anni fa
Le migliori Hacker Girl di tutto il mondo
-
 News9 anni fa
Iscriviti al Forum di Hacker Journal
-
 News9 anni fa
Accademia Hacker Journal